Controleren of de hosts de firewall toepassen
Lees de realisatiestatus van de firewall per host, de gewenste en toegepaste versie, voorwaarden en fouten, en wat te doen als een host achterloopt.
Het control plane berekent het firewallplan van elke host en stuurt het; de hostagent past het toe en meldt terug. Realisatie is de status van die uitwisseling per host: ze zegt of de host de versie draait die het control plane wil. Controleer haar na een wijziging die van kracht moet zijn, en wanneer een regel niet lijkt te werken. Om haar te lezen is de bevoegdheid nodig om de firewall te lezen op de root van de inventaris.
In de console
Selecteer op de startpagina Firewall en open het tabblad Realisatie. Het tabblad wordt alleen getoond voor de providerscope. Dezelfde tabel staat in de kaart Realisatie per host van het tabblad Uitrol.
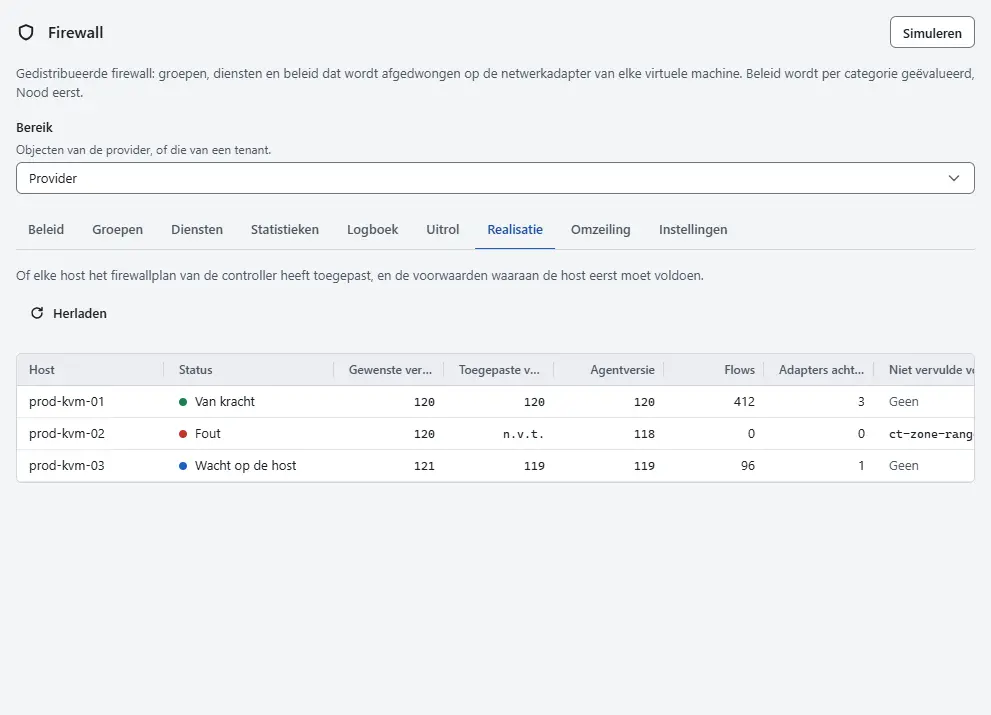
- Zoek de host in de kolom Host. Lees de Status:
- Van kracht: de host heeft de versie toegepast die het control plane wil.
- Wacht op de host: de host draait een oudere versie. Dat is normaal kort na een wijziging.
- Voorwaarde niet vervuld: de host voldoet niet aan een voorwaarde die de firewall nodig heeft, vermeld in de kolom Niet vervulde voorwaarden.
- Fout: de host kon het plan niet toepassen, en de tekst staat in de kolom Fout.
- Vergelijk de Gewenste versie en Toegepaste versie versie. De Agentversie is de planversie die de hostagent bezit. Flows is het aantal firewallflows op de host, Adapters achter de firewall het aantal netwerkadapters dat hij beschermt, en Laatste melding het tijdstip van zijn laatste rapport.
- Selecteer Herladen om de tabel opnieuw te lezen. Een host die achterloopt, haalt binnen seconden in als hij verbonden is. Als dat niet gebeurt, controleert u de host en zijn hostagent in de inventaris.
- Lees bij de status Voorwaarde niet vervuld de toelichting naast de voorwaarde. De voorwaarde
ct-zone-rangevraagt de eigenaar van de host om het zonebereik voor connection tracking van Open vSwitch zo in te stellen dat het eindigt onder de firewallzones, en de hostagent te herstarten. Kyvernon stelt het niet in. Zolang het niet geldt, beschermt de host geen enkele netwerkadapter: ze blijven doorsturen zoals in de modus Uit, en de status toont de fout. - Lees bij de status Fout de tekst. Als het plan meer firewallflows bevat dan een bridge kan bevatten, houdt de host de vorige versie van kracht en meldt dat; verklein de groepen of regels die zijn gegroeid, of verhoog Flowlimiet per bridge op het tabblad Instellingen als de host het aankan. De gebeurtenissen in Gebeurtenissen leggen vast wanneer de fout optreedt en wanneer de firewall weer van kracht is.

Resultaat
Elke host is Van kracht, of de tabel zegt wat ontbreekt. Een wijziging die u publiceert, wacht op de betrokken hosts en noemt de hosts die haar niet op tijd hebben toegepast; deze tabel is dus waar u daarna kijkt. Een netwerkadapter toont dezelfde informatie als Realisatie op zijn kaart op het tabblad Firewall.
Automatisering
Met de CLI
kyvernon firewall realization
kyvernon firewall realization --host host-3
Met de API
GET /v1/firewall/realization geeft per host de gewenste en toegepaste versie, de agentversie, het aantal flows, de voorwaarden en de fout. Een schrijfactie op een firewallobject wacht op realisatie als u er ?wait=realized&timeoutSeconds=30 aan toevoegt; pendingHosts in het antwoord toont de hosts die nog niet klaar waren. De CLI doet hetzelfde met --wait.
Zie ook
Versie 0.1. Laatst gewijzigd: 2026-11-14