Regels en beleid
Firewallbeleid en regels maken, categorie, volgnummer en bereik instellen, regels ordenen, problemen controleren en de wijzigingen publiceren.
Een beleid is een geordende lijst regels in één categorie, en de console bewaart uw wijzigingen als openstaande wijzigingen totdat u ze samen publiceert. Tenants en beheerders maken beleid in de categorieën Omgeving en Applicatie met de bevoegdheid Kyvernon.Firewall.ManagePolicies; de categorieën Nood en Infrastructuur vragen Kyvernon.Firewall.ManageProvider.
In de console
Selecteer op de startpagina Firewall en daarna het tabblad Beleid. Een gebruiker van de provider kan met Bereik naar een tenant overschakelen. Het tabblad toont vier banden in de volgorde van beoordeling: Nood, Infrastructuur, Omgeving en Applicatie. Een band die u niet kunt wijzigen, toont de badge Beleid van de provider: alleen lezen.
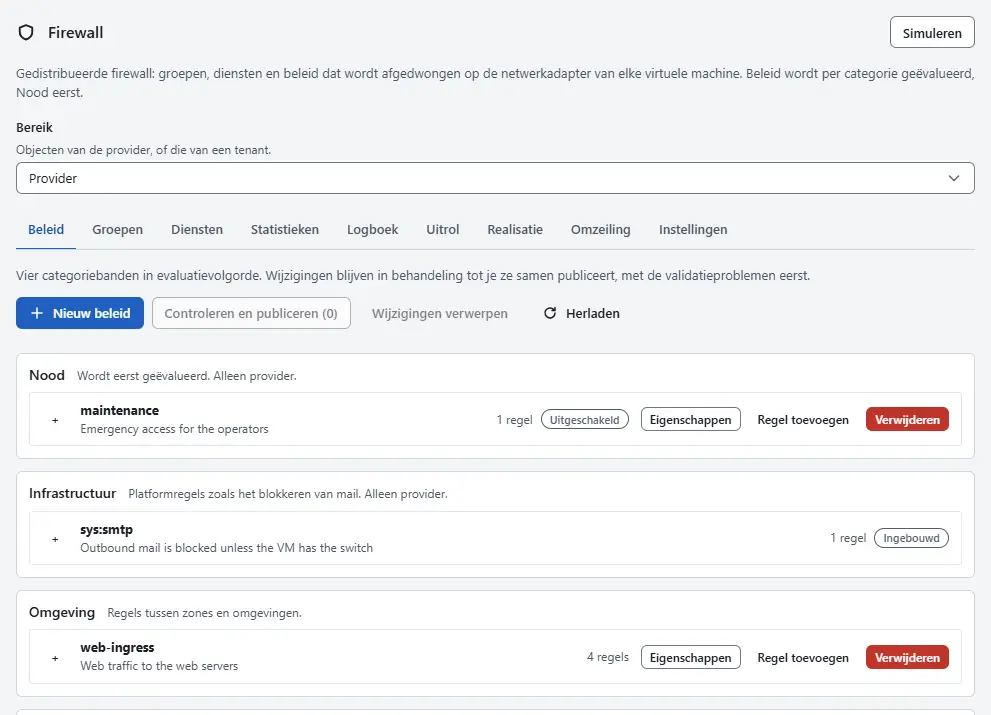
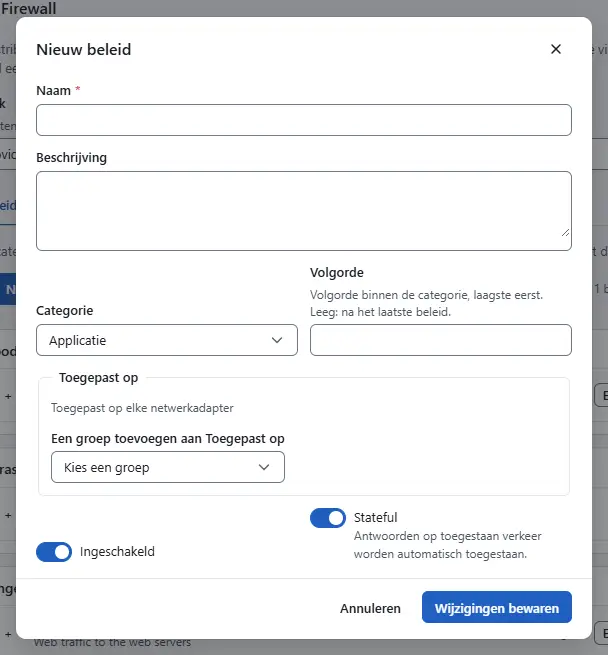
Selecteer Nieuw beleid. Voer een Naam en een Beschrijving in. Kies de Categorie; tenants kunnen alleen Omgeving en Applicatie gebruiken. Voer bij Volgorde de positie van het beleid binnen zijn categorie in, laagste eerst; leeg zet het na het laatste beleid. Kies bij Toegepast op de groepen waarvan de adapters onder het beleid vallen; leeg betekent elke netwerkadapter in uw bereik. Stel Ingeschakeld en Stateful naar behoefte in en selecteer Wijzigingen bewaren. De categorie kan daarna niet meer worden gewijzigd.
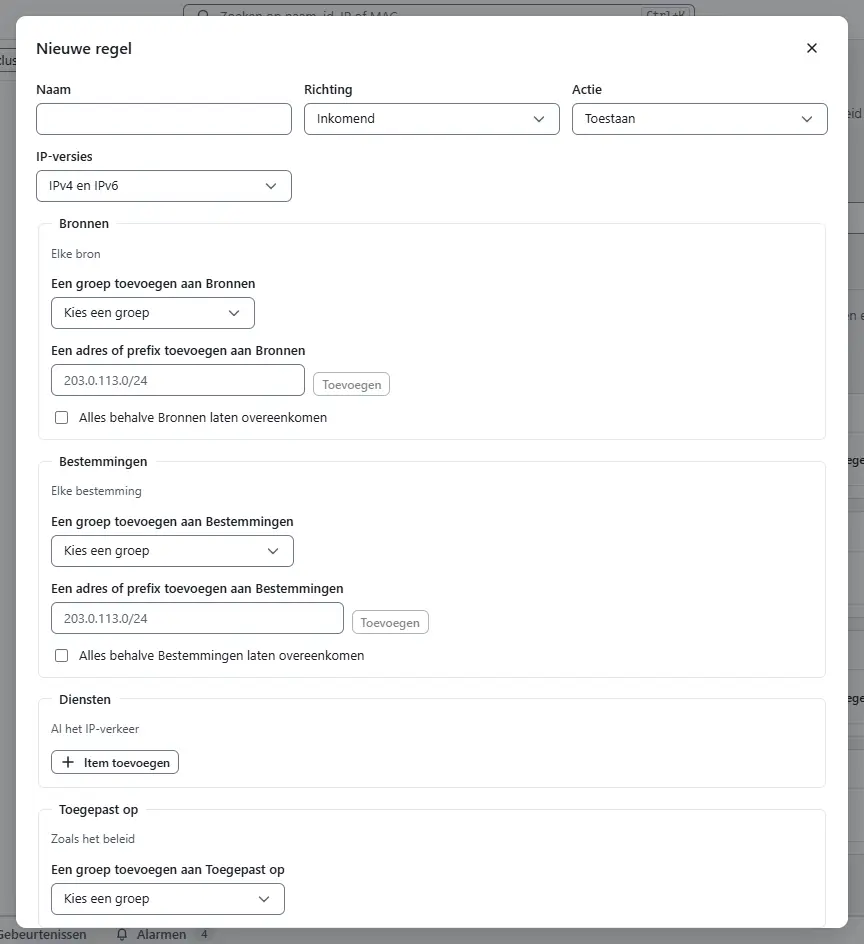
- Vouw het beleid open met de plusknop aan het begin en selecteer Regel toevoegen.
Vul de regel in. Naam is optioneel. Richting is Inkomend, Uitgaand of Beide. Kies de Actie: Toestaan, Weigeren (drop), Afwijzen (reject) of Doorgeven, dat in de categorie Applicatie niet beschikbaar is. IP-versies beperkt de regel tot IPv4, IPv6 of beide. Voeg bij Bronnen en Bestemmingen groepen of adressen en prefixen toe; het selectievakje onder een lijst komt overeen met alles behalve die lijst, en een lege lijst betekent alles. Voeg bij Diensten benoemde services of items met een protocol en poorten toe; leeg betekent al het IP-verkeer. Toegepast op beperkt de regel tot bepaalde groepen, en leeg neemt de groepen van het beleid over. Schakel Treffers loggen in om overeenkomende pakketten naar de logrecords te schrijven, en schakel Ingeschakeld uit om een regel te bewaren zonder hem te gebruiken.
- Gebruik het gedeelte Waarmee komt dit overeen onderaan het dialoogvenster om de regel te testen. Kies een virtuele machine bij VM, voer het Adres van de andere kant, het protocol en de poort in en selecteer Controleren. Het antwoord noemt het oordeel en de regel die beslist. Het gebruikt alleen de gepubliceerde regels, dus uw openstaande wijzigingen tellen niet mee.
- Selecteer Regel bewaren. De regel wordt aan het einde van het beleid toegevoegd. Regels worden van boven naar beneden beoordeeld en de eerste overeenkomst beslist: sleep een rij naar een andere plaats, of gebruik Omhoog en Omlaag. Bewerken opent de regel opnieuw en Verwijderen haalt hem weg. De schakelaar in de kolom Ingeschakeld zet een regel aan of uit, en de kolom Treffers telt de pakketten die erop pasten.
- Wijzigingen blijven in uw browser totdat u ze publiceert en gaan verloren als u de pagina herlaadt of verlaat. Een beleid met wijzigingen heeft de badge Niet gepubliceerd, een nieuw beleid de badge Nieuw. Wijzigingen verwerpen gooit alle openstaande wijzigingen weg.
- Selecteer de controleknop in de werkbalk, die het aantal beleidsregels met wijzigingen toont. Het dialoogvenster toont per beleid welke regels zijn toegevoegd, gewijzigd, verwijderd of verplaatst, en het gedeelte Validatieproblemen. Een probleem is een Fout of een Opmerking. De console controleert vóór het publiceren: lege namen, een categorie die bij de provider hoort, de actie Doorgeven in Applicatie, poortbereiken buiten 1 tot 65535, een ICMP-code zonder type, een genegeerde lege lijst en services of groepen die niet bestaan. Zolang een fout openstaat, blijft Publiceren niet beschikbaar; selecteer Terug naar bewerken en corrigeer haar.
- Selecteer Publiceren. Publiceren wacht tot de hosts de wijziging hebben toegepast, en het beleid wordt na elkaar gepubliceerd. Mislukt één beleid, dan blijven de andere openstaan en toont het dialoogvenster de reden. Een waarschuwing noemt hosts die de wijziging nog niet hebben toegepast; het tabblad Realisatie toont ze.
- Als iemand anders het beleid wijzigde terwijl u bewerkte, meldt de console dat. Selecteer Herladen en mijn wijzigingen behouden om uw wijzigingen vanaf de huidige versie te laten beginnen en ze opnieuw te controleren.
- Selecteer Verwijderen op de rij van een beleid om het te verwijderen en bevestig met Beleid verwijderen. Het beleid en al zijn regels verdwijnen in één keer, en verkeer dat zijn regels toestonden kan ophouden te werken. Selecteer Eigenschappen om de naam, omschrijving, het volgnummer, de groepen of de schakelaars van een bestaand beleid te wijzigen; die wijzigingen worden net als regelwijzigingen gepubliceerd.


Resultaat
Gepubliceerd beleid geldt op elke host met een adapter in zijn bereik. Ingebouwd beleid heeft de badge Ingebouwd, een naam die met sys: begint en kan niet worden gewijzigd of verwijderd. Een tenant heeft quota voor groepen, beleid en regels; een wijziging boven een quotum mislukt met error.firewall.quota, en beleid van een tenant in een andere categorie mislukt met error.firewall.category_scope. Vindt de server fouten die de console niet zag, dan mislukt de wijziging met error.firewall.validation en wordt niets opgeslagen.
Automatisering
Met de CLI
kyvernon firewall policies create --name web-ingress --category environment --sequence 200
kyvernon firewall rules add --policy fwpolicy-3 --name https --action allow --direction in \
  --service tcp:443 --source 203.0.113.0/24 --log true
kyvernon firewall rules move 2 --policy fwpolicy-3 --position 0
kyvernon firewall policies list
Elke opdracht wijzigt het gepubliceerde beleid meteen; er zijn geen openstaande wijzigingen. Voeg --wait toe om pas te antwoorden als de hosts de wijziging hebben toegepast, en --if-match om een wijziging van een achterhaalde versie te weigeren.
Met de API
GET /v1/firewall/policies toont het beleid met zijn regels in beoordelingsvolgorde, POST /v1/firewall/policies maakt er een, en GET, PUT en DELETE /v1/firewall/policies/{id} lezen, vervangen en verwijderen er een. Een PUT bevat het hele beleid met zijn regels in volgorde, zoals de console het verstuurt. POST /v1/firewall/policies/{id}/rules, PUT en DELETE /v1/firewall/policies/{id}/rules/{rid} en POST /v1/firewall/policies/{id}/rules/{rid}/move wijzigen afzonderlijke regels. De header If-Match draagt de versie, en de query wait=realized wacht op de hosts.
Zie ook
- Groepen en services definieert waar regels naar verwijzen.
- Effectieve regels en simulatie toont de volgorde die voor één adapter geldt.
- Firewallconcepten legt categorieën en volgorde uit.
- Tenantisolatie somt op wat een tenant wel en niet kan wijzigen.
- Firewallnaslag somt de velden en limieten van regels op.
Versie 0.1. Laatst gewijzigd: 2026-11-14