Vérifier que les hôtes appliquent le pare-feu
Lire l'état d'application du pare-feu sur chaque hôte : versions, prérequis, erreurs, et que faire quand un hôte est en retard.
Le plan de contrôle calcule le plan de pare-feu de chaque hôte et l'envoie ; l'agent d'hôte l'applique et rend compte. L'application est l'état de cet échange pour chaque hôte : elle dit si l'hôte exécute la version que veut le plan de contrôle. Vérifiez-la après une modification qui doit être en vigueur, et quand une règle ne semble pas fonctionner. La lire exige le privilège de lire le pare-feu à la racine de l'inventaire.
Dans la console
Sur la page d'accueil, sélectionnez Pare-feu et ouvrez l'onglet Application sur les hôtes. L'onglet n'est affiché que pour la portée du fournisseur. Le même tableau se trouve dans l'encadré Application par hôte de l'onglet Déploiement.
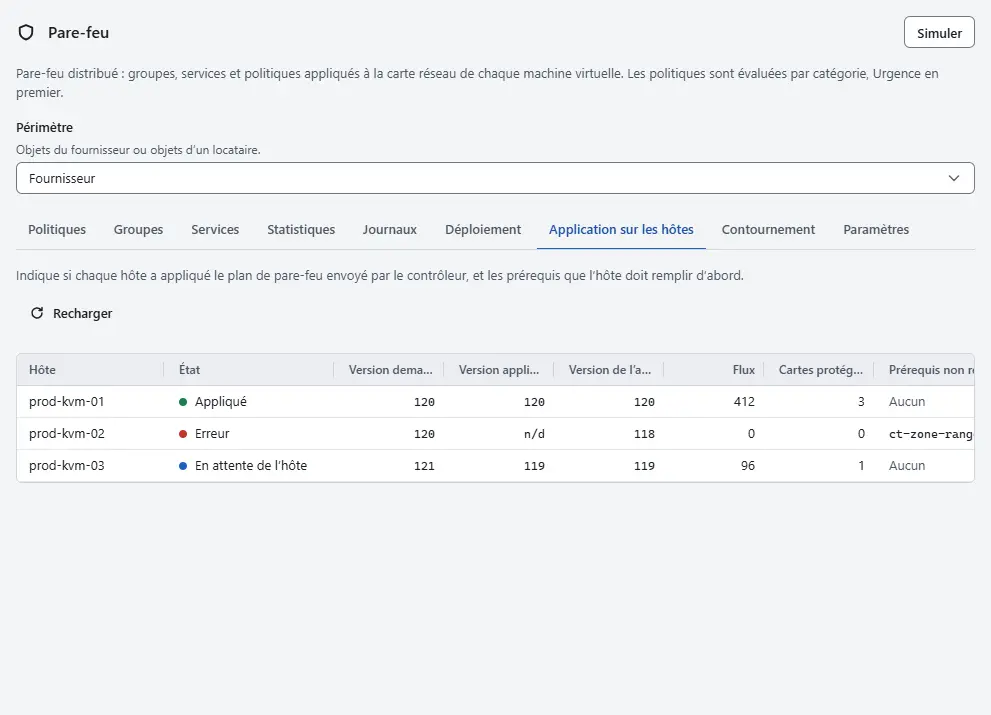
- Repérez l'hôte dans la colonne Hôte. Lisez l'État :
- Appliqué : l'hôte a appliqué la version que veut le plan de contrôle.
- En attente de l’hôte : l'hôte exécute une version plus ancienne. C'est normal un instant après une modification.
- Prérequis non remplis : l'hôte ne remplit pas une condition dont le pare-feu a besoin, indiquée dans la colonne Prérequis non remplis.
- Erreur : l'hôte n'a pas pu appliquer le plan, et le texte figure dans la colonne Erreur.
- Comparez la version Version demandée et la version Version appliquée. La Version de l’agent est la version du plan que détient l'agent d'hôte. Flux est le nombre de flux de pare-feu sur l'hôte, Cartes protégées le nombre de cartes réseau qu'il protège, et Dernier rapport l'heure de son dernier rapport.
- Sélectionnez Recharger pour relire le tableau. Un hôte en retard rattrape en quelques secondes quand il est connecté. Sinon, vérifiez l'hôte et son agent d'hôte dans l'inventaire.
- Pour l'état Prérequis non remplis, lisez l'explication à côté du prérequis. Le prérequis
ct-zone-rangedemande au propriétaire de l'hôte de régler la plage de zones de suivi de connexion d'Open vSwitch pour qu'elle se termine sous les zones du pare-feu, et de redémarrer l'agent d'hôte. Kyvernon ne la règle pas. Tant qu'elle n'est pas remplie, l'hôte ne protège aucune carte réseau : elles continuent de transmettre comme en mode Désactivé, et l'état affiche l'erreur. - Pour l'état Erreur, lisez le texte. Quand le plan contient plus de flux de pare-feu qu'un pont n'en peut contenir, l'hôte garde la version précédente en vigueur et le signale ; réduisez les groupes ou les règles qui ont grossi, ou augmentez Limite de flux par pont sur l'onglet Paramètres si l'hôte le supporte. Les événements Événements indiquent quand l'erreur apparaît et quand le pare-feu est de nouveau en vigueur.

Résultat
Chaque hôte est Appliqué, ou le tableau indique ce qui manque. Une modification que vous publiez attend les hôtes concernés et nomme ceux qui ne l'ont pas appliquée à temps ; ce tableau est donc l'endroit où regarder ensuite. Une carte réseau affiche la même information comme Application sur l’hôte dans son encadré de l'onglet Pare-feu.
Automatisation
Avec la CLI
kyvernon firewall realization
kyvernon firewall realization --host host-3
Avec l'API
GET /v1/firewall/realization renvoie pour chaque hôte la version voulue et appliquée, la version de l'agent, le nombre de flux, les prérequis et l'erreur. Une écriture sur un objet du pare-feu attend l'application quand vous lui ajoutez ?wait=realized&timeoutSeconds=30 ; pendingHosts dans la réponse liste les hôtes qui n'étaient pas prêts. La CLI fait de même avec --wait.
Voir aussi
Version 0.1. Dernière modification : 2026-11-14