Standaardprofielen
De standaardprofielen bekijken en wijzigen die bepalen wat een netwerkadapter toestaat als geen firewallregel past, per soort adapter.
Een standaardprofiel bepaalt wat een netwerkadapter per richting toestaat als geen regel past, en kan een basisbeleid toevoegen dat na alle andere regels wordt beoordeeld. Profielen wijzigen is voor beheerders van de provider; iedereen met leestoegang tot de firewall ziet ze.
In de console
- Selecteer op de startpagina Firewall. Laat het bereik Bereik op Provider staan.
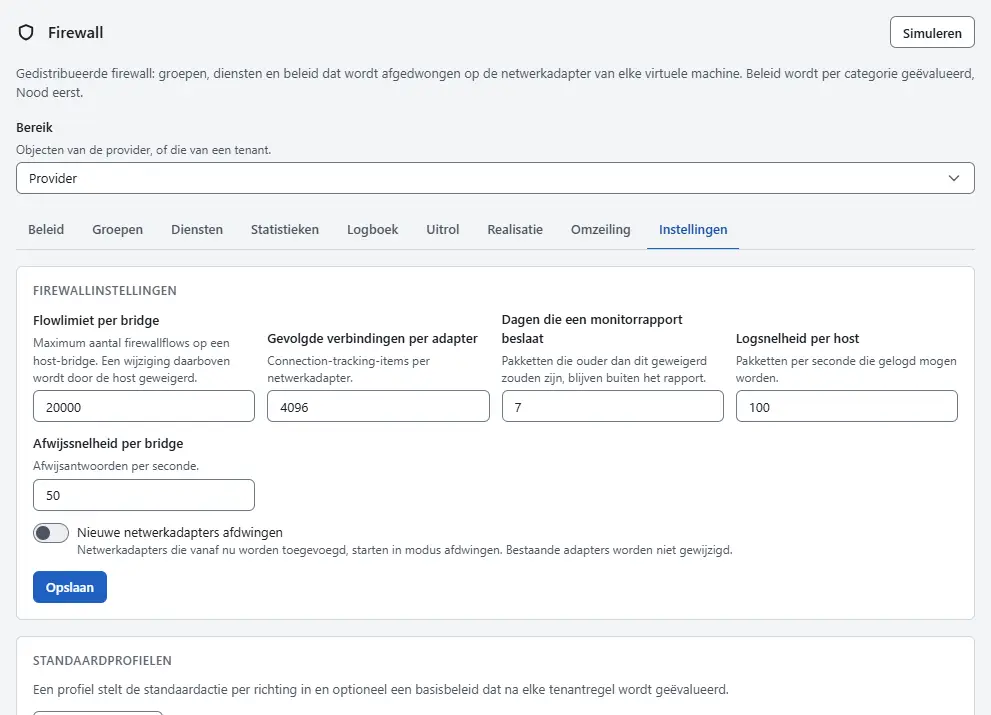
Selecteer het tabblad Instellingen. De kaart Standaardprofielen toont de profielen.
- Lees de tabel. Elke rij toont de Naam, de actie Standaard inkomend en Standaard uitgaand, het Basisbeleid en of tenants het mogen kiezen (Tenants mogen het kiezen). Profielen die met het platform worden meegeleverd, hebben de badge Ingebouwd. De ingebouwde profielen zijn:
public-default: inkomend Weigeren (drop), uitgaand Toestaan, met een basisbeleid dat SSH en ping toestaat. Een adapter met een adres uit een IP-pool gebruikt het.private-default: inkomend en uitgaand Toestaan, zonder basisbeleid. Een adapter op een privé-hostbridge-netwerk gebruikt het.closed: inkomend Weigeren (drop), uitgaand Toestaan, zonder basisbeleid, voor adapters die niets mogen blootstellen.open: beide richtingen Toestaan, voor machines die open moeten blijven. Een publieke adapter met dit profiel toont een waarschuwing op zijn tabblad Firewall.
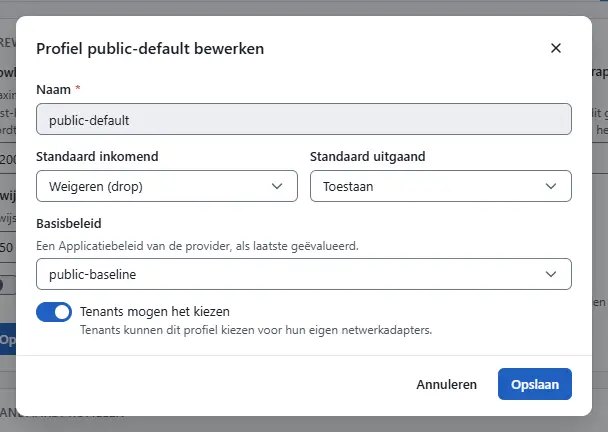
Selecteer Bewerken op de rij van een profiel om het te wijzigen. Stel Standaard inkomend en Standaard uitgaand in op Toestaan, Weigeren (drop) of Afwijzen (reject). Kies onder Basisbeleid een Applicatiebeleid van de provider of Geen. Schakel Tenants mogen het kiezen in zodat tenants het profiel voor hun eigen adapters kunnen kiezen. Selecteer Opslaan. De naam van een ingebouwd profiel kan niet worden gewijzigd.
- Selecteer Nieuw profiel om een profiel toe te voegen, vul dezelfde velden in en voer een Naam in. Namen die met
sys:beginnen zijn gereserveerd. - Selecteer Verwijderen op de rij van een profiel om het te verwijderen en bevestig. Een profiel dat adapters nog gebruiken kan niet worden verwijderd. Bij een ingebouwd profiel dat u hebt vervangen verwijdert de knop Herstellen uw vervanging en komt het profiel terug zoals geleverd.
- Om één adapter een ander profiel te geven, opent u de virtuele machine, selecteert u het tabblad Firewall, kiest u onder de adapter een profiel en selecteert u Profiel instellen. De keuze Het profiel van zijn soort gaat terug naar het profiel van de soort adapter. Een tenant kan alleen profielen kiezen die selecteerbaar zijn.
- Onder de profielen bevat de kaart Firewallinstellingen de limieten van de firewall en de schakelaar Nieuwe netwerkadapters afdwingen. Met de schakelaar aan start een netwerkadapter die vanaf dat moment wordt toegevoegd in de modus Afdwingen; bestaande adapters houden hun modus. De kaart Tagcategorieën geeft aan welke tagcategorieën bij de provider horen, wat telt voor groepen.


Resultaat
De wijziging wordt opgeslagen zodra de betrokken hosts haar hebben toegepast. Een host die haar niet op tijd heeft toegepast, wordt in een waarschuwing genoemd, en het tabblad Realisatie toont de status per host. Een profiel verandert alleen wat er gebeurt als geen regel past; regels van elke categorie beslissen dus eerst.
Automatisering
Met de CLI
kyvernon firewall profiles list
kyvernon firewall profiles set public-default --inbound drop --outbound allow --selectable true
kyvernon firewall vnic-profile vm-42 4000 --profile closed
kyvernon firewall settings set --enforce-new true
Met de API
GET /v1/firewall/profiles toont de profielen, POST /v1/firewall/profiles maakt er een, en PUT of DELETE /v1/firewall/profiles/{id} wijzigt of verwijdert er een; een PUT op een ingebouwd profiel vervangt het en een DELETE herstelt het. De body bevat name, inbound, outbound, baseline en selectable. PUT /v1/vms/{id}/nics/{key}/firewall stelt het profiel van één adapter in, en GET en PUT /v1/firewall/settings lezen en wijzigen de instellingen. Een profiel dat in gebruik is mislukt met error.firewall.in_use, en een tenant die een niet-selecteerbaar profiel kiest mislukt met error.firewall.profile_not_selectable.
Zie ook
- Firewallconcepten legt profielen en modi uit.
- Uitrol naar bestaande virtuele machines brengt adapters naar de modus enforce.
- Firewallnaslag somt de profielen en de limieten op.
Versie 0.1. Laatst gewijzigd: 2026-11-14