Effectieve regels en pakketsimulatie
Lees de regels die gelden voor elke netwerkadapter van een virtuele machine, in evaluatievolgorde met tellers, en simuleer een pakket.
De effectieve regels van een netwerkadapter zijn alle regels die erop van toepassing zijn, uit alle beleidsregels, in de volgorde waarin de firewall ze evalueert, gevolgd door de standaardactie van het profiel. De simulatie toont wat de firewall doet met een pakket dat u beschrijft, zonder er een te versturen. U hebt de bevoegdheid nodig om de firewall te lezen op de virtuele machine.
In de console
Selecteer de virtuele machine in de inventaris en open het tabblad Firewall. Elke netwerkadapter op een hostbridge-netwerk heeft een eigen kaart.
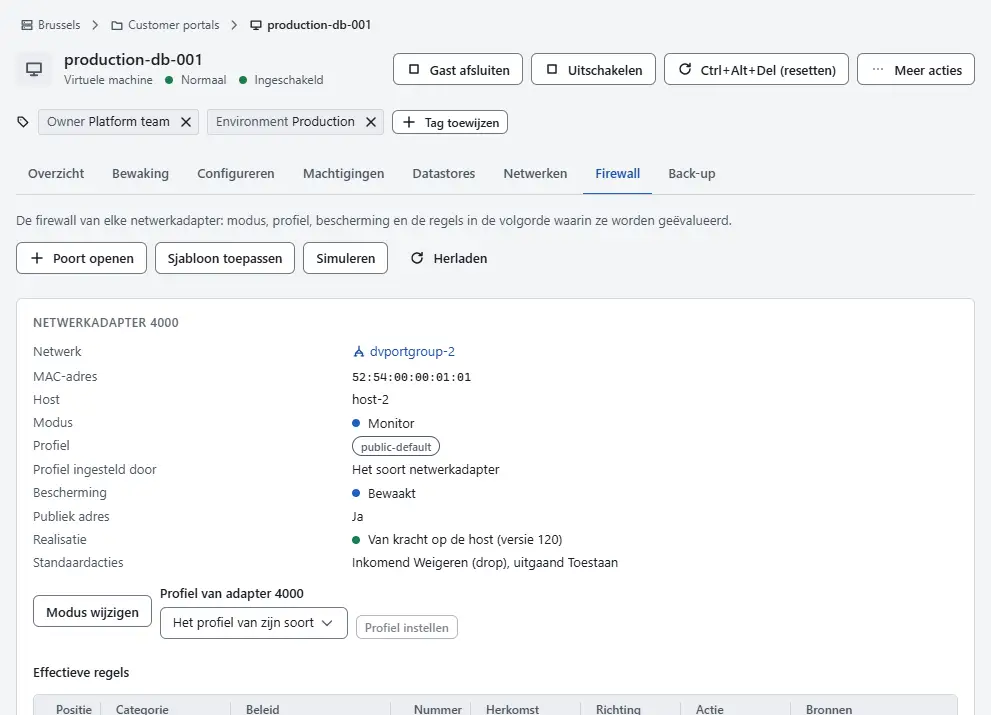
- Lees de gegevens bovenaan een kaart: het Netwerk, het MAC-adres, de Host en of de adapter een Publiek adres heeft. De Modus is Uit, Monitor of Afdwingen. Het Profiel wordt vergezeld door Profiel ingesteld door, en Standaardacties toont wat er gebeurt als geen enkele regel past.
- Lees de Bescherming: Afgedwongen, Bewaakt, Uit, of Onbeschermd met de reden tussen haakjes als de adapter niet door de firewall beschermd kan worden. Realisatie zegt of de host de nieuwste versie van de regels toepast. Een modusovergang die op bevestiging wacht, toont Terugzetting in behandeling; zie Uitrol naar bestaande virtuele machines.
- Lees de waarschuwing die begint met Waarschuwing als die er is. Ze betekent dat de adapter een publiek adres heeft en dat de modus Uit is, dat de adapter Onbeschermd is, of dat hij het profiel
opengebruikt. In elk geval is elke poort van de adapter bereikbaar. - Lees de tabel Effectieve regels. De rijen staan in evaluatievolgorde, en de kolommen zijn Positie, Categorie, Beleid, Nummer, Herkomst, Richting, Actie, Bronnen, Bestemmingen, Diensten, Stateful en Log. De eerste regel die past, beslist. De kolom Herkomst zegt waar de regel vandaan komt: Provider, Tenant, Basis (het basisbeleid van het profiel), Systeem (een regel die het platform onderhoudt, zoals de blokkade van uitgaande mail) of Standaard (de standaardactie, als laatste getoond met het nummer n.v.t.).
- Lees de tellers in de laatste drie kolommen: Pakketten, Bytes en Laatste treffer. Ze tellen pakketten die de regel op de host hebben bereikt. Selecteer Herladen om de nieuwste waarden te lezen.
Selecteer Simuleren om te zien wat de firewall met een pakket doet.
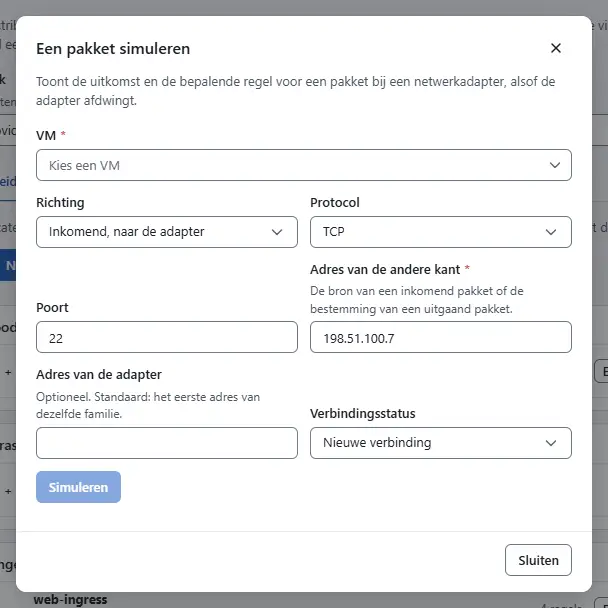
- Kies de Richting: Inkomend, naar de adapter of Uitgaand, van de adapter. Een virtuele machine met meer dan één adapter vraagt ook om de Netwerkadapter.
- Kies het Protocol en voer de Poort in. Voer voor ICMPv4 en ICMPv6 in plaats daarvan het ICMP-type en de ICMP-code in.
- Voer het Adres van de andere kant in: het bronadres van een inkomend pakket of de bestemming van een uitgaand pakket. Voer het Adres van de adapter alleen in als de adapter meerdere adressen van dezelfde familie heeft. Kies de Verbindingsstatus: Nieuwe verbinding of Tot stand gebrachte verbinding.
- Selecteer Simuleren. Het resultaat toont het oordeel en wat het bepaalde: een regel met zijn nummer, of de verbindingsstatus, systeemverkeer of de standaardactie. Het toont ook het beleid en de categorie van die regel en de modus van de adapter.


Dezelfde simulatie staat op de pagina Firewall, waar u zelf de VM kiest.
Resultaat
De tabel toont welke regel een poort opent of sluit, en de simulatie noemt de regel die voor een bepaald pakket beslist. Gebruik ze voordat u een regel wijzigt en na een modusovergang.
Opmerking
De simulatie gebruikt de gepubliceerde regels. Wijzigingen die in de beleidseditor op publicatie wachten, zijn er niet in opgenomen. In de modus Monitor wordt een pakket dat geweigerd zou worden toch doorgelaten en gemeld, en in de modus Uit wordt niets geëvalueerd; het resultaat zegt dat.
Automatisering
Met de CLI
kyvernon firewall effective vm-7
kyvernon firewall effective vm-7 --nic 4000
kyvernon firewall simulate --vm vm-7 --in --proto tcp --port 443 --peer 203.0.113.10
Met de API
GET /v1/vms/{id}/firewallgeeft elke adapter van de virtuele machine met zijn effectieve regels.GET /v1/vms/{id}/nics/{key}/firewallgeeft één adapter.POST /v1/firewall/simulatemet{"vm": "vm-7", "direction": "in", "protocol": "tcp", "port": 443, "peer": "203.0.113.10"}.nic,local,state,icmpTypeenicmpCodezijn optioneel.
Zie ook
Versie 0.1. Laatst gewijzigd: 2026-11-14