Gedistribueerde switches en poortgroepen
Gedistribueerde switches met uplinks per host en poortgroepen met VLAN of overlay, adressen en DHCP aanmaken, uitgevoerd als OVN-segmenten.
Een gedistribueerde switch loopt over meerdere hosts, en elk van zijn poortgroepen is een netwerk waaraan virtuele machines hangen. Met logische OVN-netwerken ingeschakeld is elke poortgroep een segment; Netwerkconcepten legt uit hoe segmenten, uplinks en adressen werken.
In de console
Een switch aanmaken:
Kies Gedistribueerde switches in de navigatie en daarna Nieuwe gedistribueerde switch.
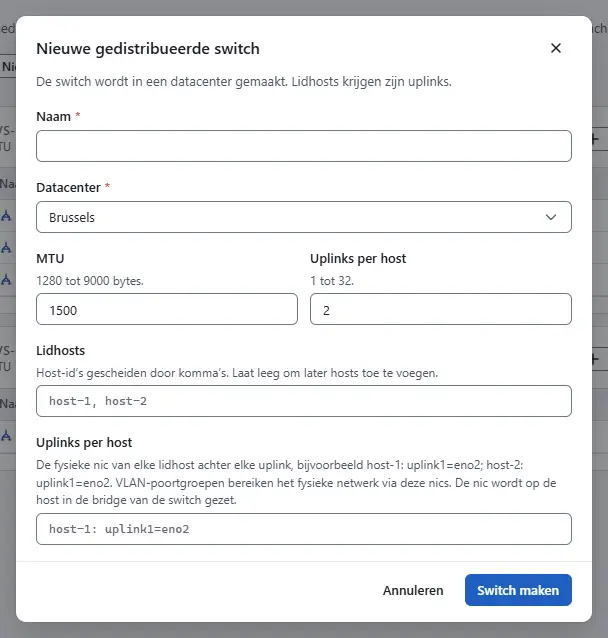
- Vul de Naam in, kies het Datacenter en stel de MTU en het aantal Uplinks per host in.
- Zet in Lidhosts de lidhosts, gescheiden door komma's.
- Geef in Uplinks per host de fysieke nic van elke host achter elke uplink, bijvoorbeeld
host-1: uplink1=eno2; host-2: uplink1=eno2. VLAN-poortgroepen bereiken het fysieke netwerk via deze nics. De hostagent zet elke nic in de bridge van de switch op zijn host; gebruik dus een nic zonder ander verkeer. - Kies Switch maken.

Een poortgroep toevoegen:
Kies op de regel van de switch Nieuwe poortgroep.
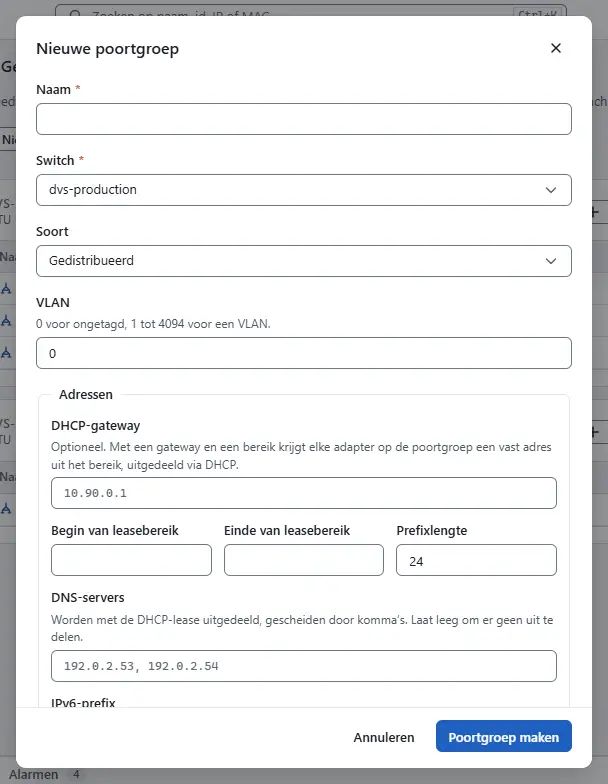
- Vul de Naam in. Kies onder Soort een VLAN en vul het VLAN in, of kies een overlaysegment en vul de Overlaysegment (VNI) in.
- Om de virtuele machines adressen te geven, vult u de velden onder Adressen in: DHCP-gateway, Begin van leasebereik, Einde van leasebereik, Prefixlengte en de DNS-servers. Elke adapter op de poortgroep krijgt dan een vast adres uit het bereik.
- Vul eventueel een IPv6-prefix van lengte /64 in, en Vaste adressen als paren
MAC=adresvoor adapters die een bepaald adres nodig hebben. - Laat DHCP beantwoorden aangevinkt om de adressen via DHCP uit te delen. Kies Poortgroep maken.

Om een switch of poortgroep te wijzigen, kiest u Bewerken op zijn regel. Om er een te verwijderen, kiest u Verwijderen; een switch kan alleen weg zonder poortgroepen, een poortgroep alleen als geen adapter van een virtuele machine hem gebruikt.

Resultaat
De poortgroep staat onder zijn switch. Virtuele machines met een adapter erop krijgen hun adres bij het starten, en de gedistribueerde firewall herkent hun adressen in groepen.
Automatisering
Met de CLI
kyvernon network dvs-create --body-file dvs.json
kyvernon network portgroup-create --body-file portgroup.json
kyvernon network realization
dvs.json noemt de switch, het datacenter, de hosts en hostUplinks, bijvoorbeeld [{"host": "host-1", "nics": {"uplink1": "eno2"}}]. portgroup.json noemt de switch, het vlanId of de vni, en eventueel ipv4 (prefixLen, gateway, rangeStart, rangeEnd, dnsServers, dhcp), ipv6 (prefix) en staticAddresses.
Met de API
POST /v1/distributed-portgroups
Content-Type: application/json

{"name": "app-net", "switchId": "dvs-3", "vlanId": 100,
 "ipv4": {"prefixLen": 24, "gateway": "10.90.0.1", "rangeStart": "10.90.0.100", "rangeEnd": "10.90.0.150"},
 "staticAddresses": {"52:54:00:89:01:0b": "10.90.0.20"}}
PUT /v1/distributed-switches/{id} en PUT /v1/distributed-portgroups/{id} wijzigen alleen de velden die ze meesturen en vragen expectedVersion. De adressen van de adapters staan in het record van de poortgroep, onder leases.
Zie ook
- Netwerkconcepten legt segmenten, uplinks en adressen uit.
- Netwerkproblemen oplossen somt symptomen en oplossingen op.
Versie 0.1. Laatst gewijzigd: 2026-11-14