Statistieken en logs
Lees hoe vaak elke firewallregel paste, zet logging aan voor een regel en lees de logrecords van passende pakketten per host of per virtuele machine.
Elke regel telt de pakketten die erbij passen, en een regel waarvoor logging aan staat schrijft ook een record voor passende pakketten. Tellers vereisen de bevoegdheid om de firewall te lezen; logrecords vereisen de bevoegdheid om logs te lezen, en zonder die bevoegdheid wordt het tabblad Logboek niet getoond.
In de console
Selecteer op de startpagina Firewall en open het tabblad Statistieken. Een providerbeheerder kan eerst onder Bereik een tenant kiezen.
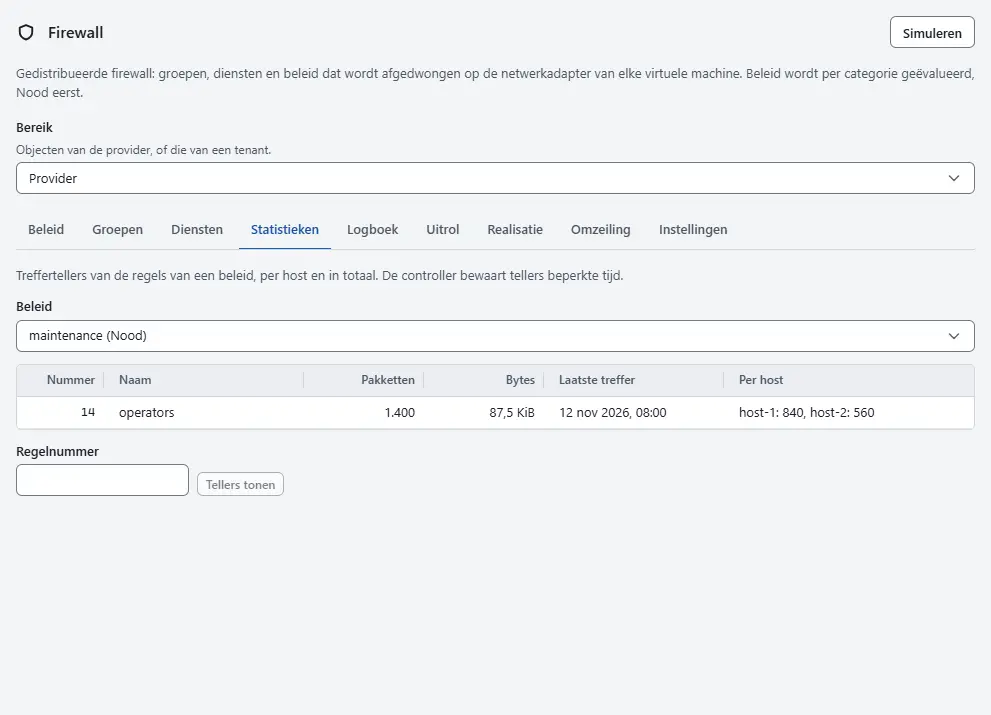
- Kies een beleid onder Beleid. De tabel toont de regels met het Nummer, de Naam, de Pakketten, de Bytes, de Laatste treffer en de pakketten Per host. Een regel die nooit paste, toont Nooit. Een regel die alleen geldt voor poorten van overlaysegmenten, toont Niet geteld; zie Firewall op OVN-netwerken.
- Voer het Regelnummer onder de tabel in en selecteer Tellers tonen om één regel op nummer te lezen. Het resultaat geeft de pakketten en bytes in totaal en per host.
- Open het tabblad Beleid, vouw het beleid van de regel open, selecteer Bewerken bij de regel, zet Treffers loggen aan en selecteer Regel bewaren om logrecords voor een regel te schrijven. Publiceer de wijziging daarna zoals beschreven in Regels en beleid.
Open het tabblad Logboek. De records van alle hosts staan in de lijst, nieuwste eerst.
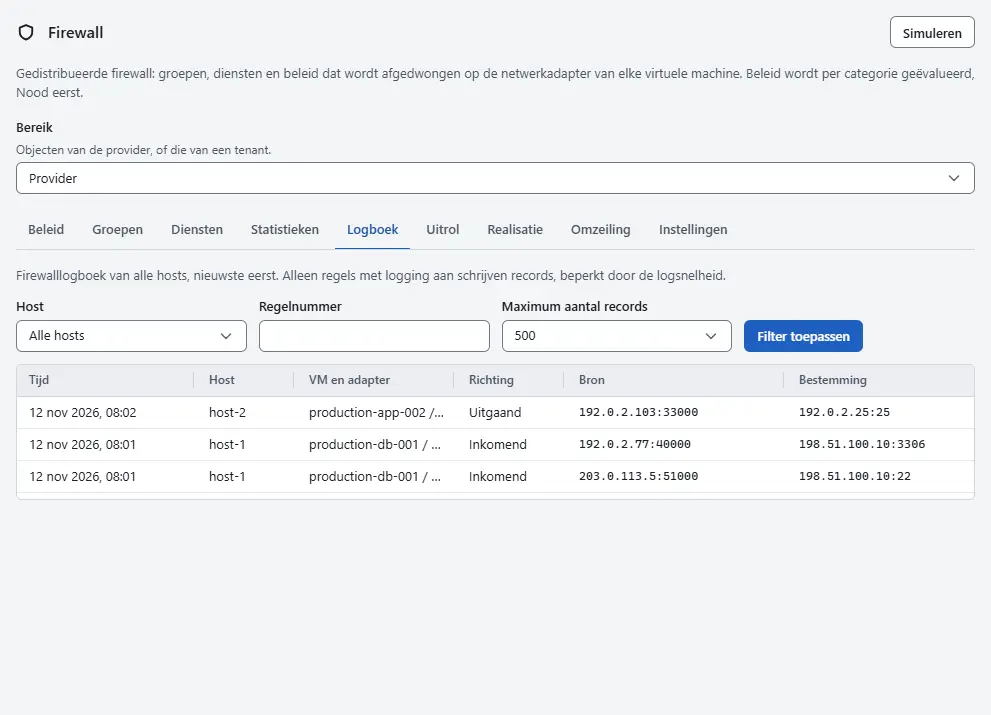
- Kies een host onder Host, voer een Regelnummer in, kies de limiet Maximum aantal records (100, 500, 1000 of 5000) en selecteer Filter toepassen om de lijst te beperken.
- Lees een record: de Tijd, de Host, de VM en adapter waartoe het pakket hoort, de Richting, de Bron en Bestemming met poorten, het Protocol, de Regel die paste en het Uitkomst. De regel toont Standaard als de standaardactie besliste. De badge Monitor markeert een pakket van een adapter in de modus Monitor: het oordeel is wat de regels zouden doen, en het pakket is doorgelaten.
- Open het tabblad Firewall van een virtuele machine om haar records te lezen. De kaart Logboek toont de laatste 200 records van haar adapters.


Resultaat
U ziet hoeveel verkeer elke regel afhandelt en welke pakketten een gelogde regel herkende. Een teller die lang op nul staat bij een regel Toestaan, wijst op een regel die niets gebruikt.
Wat de tellers en records bevatten
- Een teller telt de pakketten die de regel bereiken in de oorspronkelijke richting van een verbinding. De antwoorden van een stateful verbinding nemen een kortere weg en worden niet geteld. De hosts melden de tellers regelmatig, zodat de aantallen het verkeer met een korte vertraging volgen.
- Een regel schrijft alleen records als Treffers loggen aan staat. Een stateful regel Toestaan logt het eerste pakket van een verbinding. Een regel met de actie Weigeren (drop) of Afwijzen (reject) logt elk pakket dat de logsnelheid doorlaat.
- De logsnelheid is per host begrensd, zodat een stroom geweigerde pakketten de host niet overbelast: de instelling Logsnelheid per host op het tabblad Instellingen bevat het aantal pakketten per seconde, standaard 100. Onder een stroom is het log dus een steekproef, en blijven de tellers exact.
- De controller bewaart de records van de laatste 30 dagen en ten hoogste 50.000 records voor alle hosts. Een teller blijft 400 dagen na de laatste treffer bewaard. Na een herstart van de controller kunnen de laatste 30 seconden ontbreken.
Automatisering
Met de CLI
kyvernon firewall stats --policy fwpolicy-3
kyvernon firewall stats --rule 1042
kyvernon firewall logs --host host-3 --rule 1042 --limit 1000
kyvernon firewall logs --vm vm-7
Met de API
GET /v1/firewall/policies/{id}/statsgeeft de tellers van een beleid, enGET /v1/firewall/rules/{number}/statsdie van één regel.GET /v1/firewall/logsgeeft de records van alle hosts; de queryparametershost,ruleenlimitbeperken ze.limitis standaard 500 en ten hoogste 5.000.GET /v1/vms/{id}/firewall/logsgeeft de records van één virtuele machine.
Zie ook
- Regels en beleid
- Effectieve regels tonen de tellers per adapter.
- Uitrol naar bestaande virtuele machines gebruikt het monitorrapport.
- Firewallreferentie
Versie 0.1. Laatst gewijzigd: 2026-11-14