Groepen en services
Netwerkadapters, virtuele machines, netwerken, tags, MAC-adressen en adresbereiken bundelen in firewallgroepen, en poorten en bronpoorten in services.
Groepen en services zijn de objecten waarnaar firewallregels verwijzen. Een groep bundelt de leden die een regel als bron, bestemming of doel aanwijst, en een service benoemt een verzameling protocollen en poorten. U hebt de bevoegdheid Kyvernon.Firewall.ManageGroups nodig om ze te maken of te wijzigen; een tenant werkt in het bereik van de eigen tenant.
In de console
Selecteer op de startpagina Firewall en daarna het tabblad Groepen. De tabel toont de Naam, Beschrijving, Eigenaar en Leden van elke groep. Een groep van de provider die met tenants is gedeeld, heeft de badge Gedeeld, en een tenant ziet alleen de naam en omschrijving, met Leden verborgen.
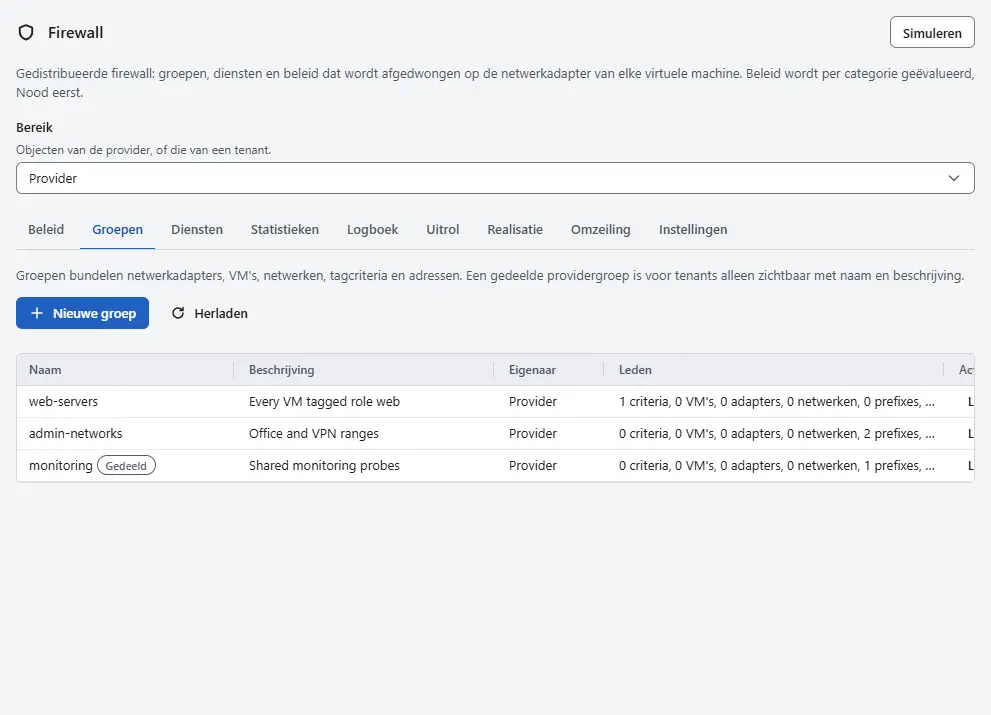
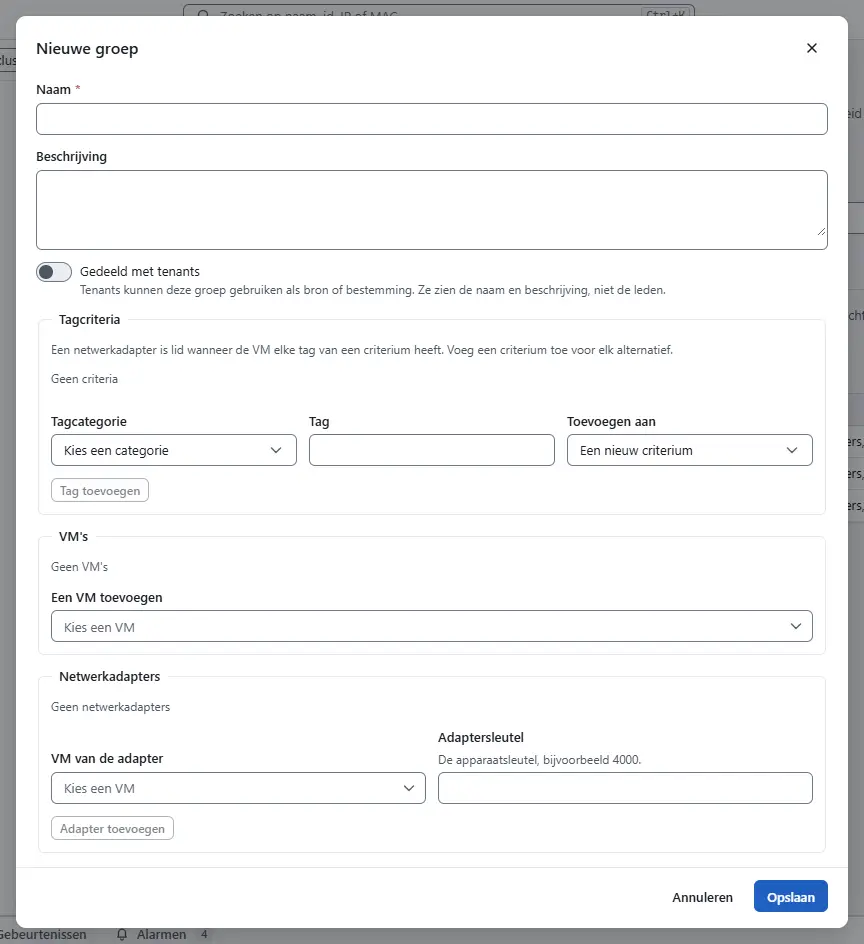
- Selecteer Nieuwe groep. Voer een Naam en een Beschrijving in. Namen die met
sys:beginnen zijn gereserveerd voor ingebouwde groepen. Voeg daarna leden toe in een van deze onderdelen:- Tagcriteria: kies een Tagcategorie, voer een Tag in, kies bij Toevoegen aan of de tag Een nieuw criterium begint of bij een bestaand criterium komt, en selecteer Tag toevoegen. Een netwerkadapter is lid als zijn virtuele machine alle tags van één criterium heeft; voeg dus een criterium toe voor elk alternatief.
- VM's: selecteer Een VM toevoegen. Elke adapter van de machine is lid.
- Netwerkadapters: kies de machine bij VM van de adapter, voer de apparaatsleutel in bij Adaptersleutel en selecteer Adapter toevoegen.
- Netwerken: selecteer Een netwerk toevoegen. Elke adapter op dat netwerk is lid.
- Adressen en prefixes: voer een adres of prefix in, bijvoorbeeld 203.0.113.0/24, en selecteer Toevoegen. Dit zijn adressen buiten het platform. Om een adresbereik toe te voegen, voert u het eerste en het laatste IPv4-adres gescheiden door een koppelteken in onder Een adresbereik toevoegen en selecteert u Bereik toevoegen; de console slaat het bereik op als de kortste lijst prefixes die het precies dekt.
- MAC-adressen: voer een MAC-adres in, bijvoorbeeld 00:50:56:aa:bb:cc, en selecteer MAC-adres toevoegen. Elke adapter met dat MAC-adres is lid, ongeacht zijn virtuele machine. De console schrijft het adres in kleine letters met dubbele punten.
- Geneste groepen: selecteer Een groep toevoegen. Groepen kunnen maximaal 5 niveaus diep nesten, en groepen kunnen elkaar niet in een lus bevatten.
Beheerders van de provider hebben de schakelaar Gedeeld met tenants, waarmee tenants de groep als bron of bestemming kunnen gebruiken zonder de leden te zien. Welke tagcategorieën een groep kan gebruiken, hangt af van het bereik: groepen van de provider gebruiken alleen categorieën die de provider beheert, groepen van tenants alleen de overige, en de lijst Tagcategorie toont de categorieën die passen. De kaart Tagcategorieën op het tabblad Instellingen bepaalt welke categorieën bij de provider horen. Selecteer Opslaan.
- Selecteer Leden op de rij van een groep om te zien wie er nu in zit. Het dialoogvenster toont de opgeloste netwerkadapters met hun virtuele machine en de opgeloste adressen.
- Selecteer Bewerken om een groep te wijzigen. Selecteer Verwijderen en bevestig met Groep verwijderen om haar te verwijderen. Een groep die een beleid of een andere groep nog gebruikt, kan niet worden verwijderd. Ingebouwde groepen kunnen niet worden gewijzigd.
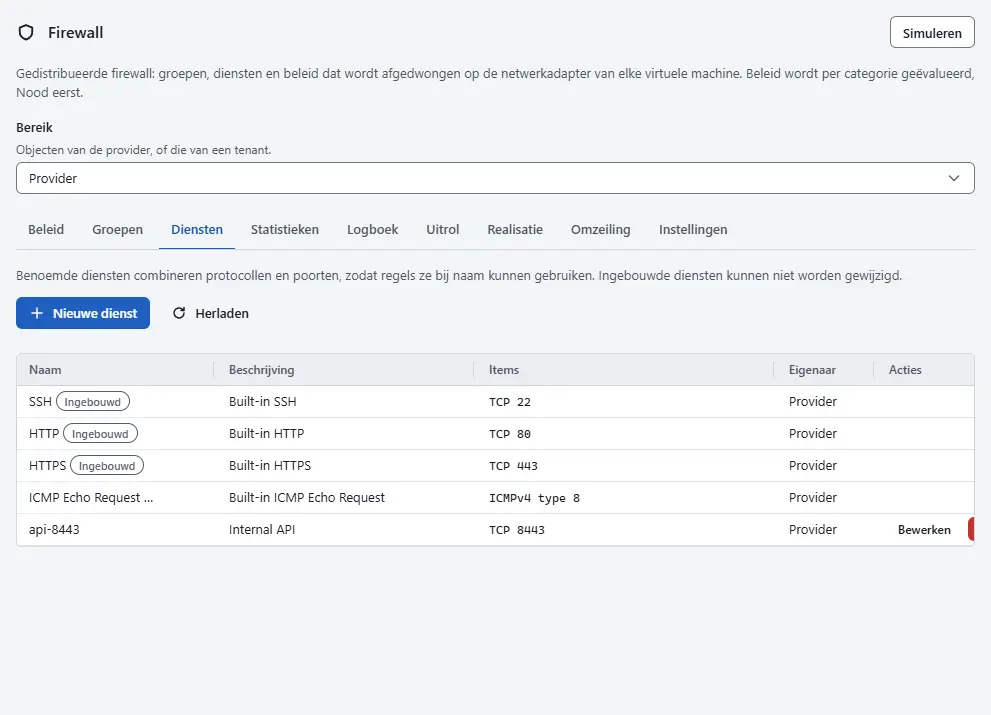
Selecteer het tabblad Diensten. De tabel toont de services met hun Items. Services van het platform hebben de badge Ingebouwd en zijn alleen-lezen.
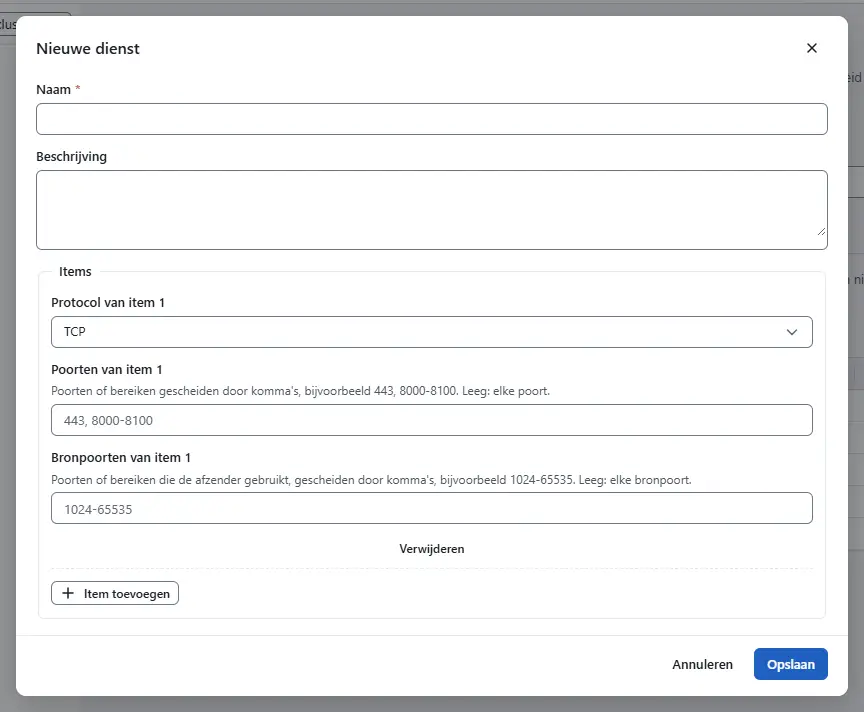
Selecteer Nieuwe dienst, voer een Naam en een Beschrijving in en voeg onder Items items toe met Item toevoegen. Een service heeft minstens één item nodig. Kies per item een protocol: TCP, UDP en SCTP nemen een lijst poorten of bereiken gescheiden door komma's, zoals 443, 8000-8100, van 1 tot 65535, en leeg betekent elke poort. Voor deze drie protocollen neemt Bronpoorten van item N de poorten die de afzender gebruikt, in dezelfde notatie; leeg betekent elke bronpoort, en een lijst staat in de tabel als bijvoorbeeld UDP 53 met de bronpoorten 1024-65535. ICMPv4 en ICMPv6 nemen een ICMP-type en een optionele code, en een code heeft een type nodig. IP-protocolnummer neemt een protocolnummer, bijvoorbeeld 47 voor GRE. Een service kan geen andere benoemde services bevatten. Selecteer Opslaan.
- Selecteer Bewerken om een service te wijzigen; selecteer Verwijderen en bevestig met Dienst verwijderen om haar te verwijderen. Een service die een regel gebruikt, kan niet worden verwijderd. Kies in een regel een service uit deze lijst met het protocol Benoemde dienst.


Resultaat
Groepen en services zijn meteen beschikbaar in de regeleditor. Een wijziging van een groep werkt door in de regels die haar noemen zonder dat het beleid opnieuw wordt gepubliceerd, en de console waarschuwt als een host de wijziging nog niet heeft toegepast. Bij een tenant kunnen groepen alleen de virtuele machines, adapters en netwerken van die tenant bevatten, tellen tagcriteria alleen zijn machines mee, en moeten geneste groepen zijn eigen groepen of gedeelde groepen van de provider zijn. Een wijziging boven het quotum van de tenant mislukt met error.firewall.quota, en het verwijderen van een object in gebruik mislukt met error.firewall.in_use.
Automatisering
Met de CLI
kyvernon firewall groups create --name web-servers --criterion role=web
kyvernon firewall groups create --name admin-networks \
  --prefix 203.0.113.0/24 --prefix 198.51.100.0/28
kyvernon firewall groups members fwgroup-1
kyvernon firewall services create --name api-8443 --entry tcp:8443 --entry icmp4:8
kyvernon firewall services list
Een groep kan met --mac ook MAC-adressen bevatten, en een item van een service kan bronpoorten noemen na een apenstaartje, zoals udp:53@1024-65535. De console biedt beide aan.
Met de API
GET en POST /v1/firewall/groups tonen en maken groepen, GET, PUT en DELETE /v1/firewall/groups/{id} lezen, vervangen en verwijderen er een, en GET /v1/firewall/groups/{id}/members geeft de opgeloste adapters en adressen terug. Services gebruiken /v1/firewall/services en /v1/firewall/services/{id} op dezelfde manier. De query tenant kiest voor een gebruiker van de provider het bereik van een tenant, If-Match draagt de versie en wait=realized wacht op de hosts.
Zie ook
- Regels en beleid gebruikt groepen en services in regels.
- Tenantisolatie legt gedeelde groepen en tags van de provider uit.
- Firewallnaslag somt protocollen, limieten en ingebouwde services op.
Versie 0.1. Laatst gewijzigd: 2026-11-14