Noodomzeiling
Open alle netwerkadapters van één host voor beperkte tijd met een reden, om een firewallfout te herstellen, en beëindig de omzeiling weer.
Een noodomzeiling laat al het verkeer van en naar elke virtuele machine op één host door, voor een tijd die u kiest, met een reden die in het auditlogboek wordt vastgelegd. Gebruik haar alleen om weer in virtuele machines te komen na een firewallfout, en herstel daarna de regels. Alleen providerbeheerders met de omzeilingsbevoegdheid kunnen een omzeiling inschakelen of beëindigen, en die bevoegdheid kan niet binnen een tenant worden toegekend.
Waarschuwing
Zolang een omzeiling actief is, staat elke netwerkadapter op de host in beide richtingen open. Houd de tijd kort en beëindig de omzeiling zodra u de regels hebt hersteld.
In de console
Selecteer op de startpagina Firewall en open het tabblad Omzeiling. Het tabblad wordt alleen getoond aan gebruikers met de omzeilingsbevoegdheid.
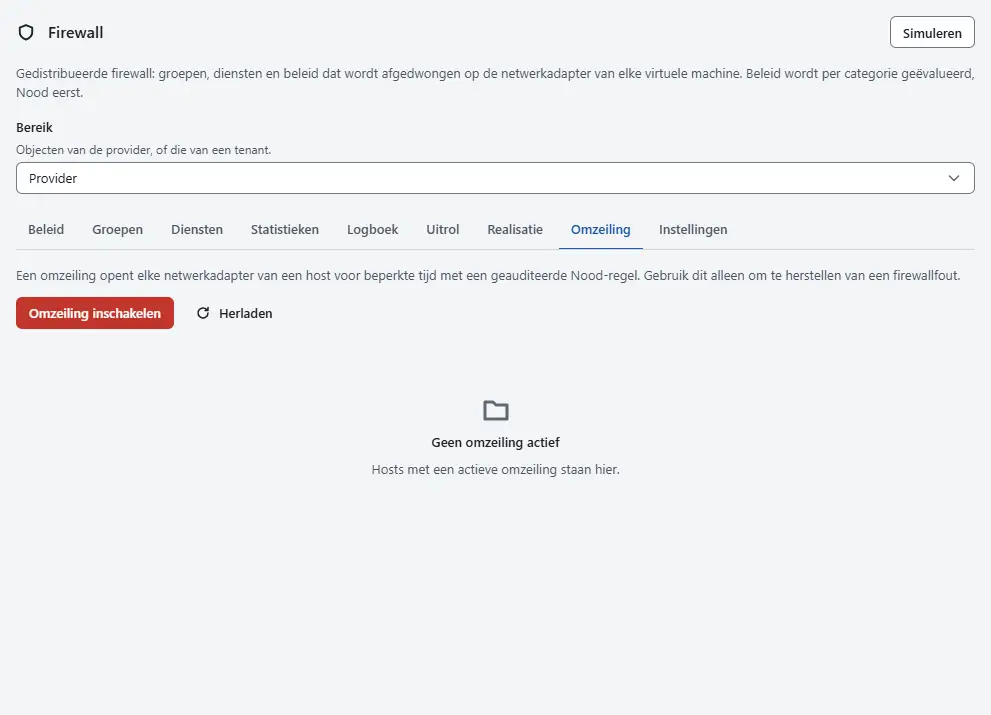
Selecteer Omzeiling inschakelen.
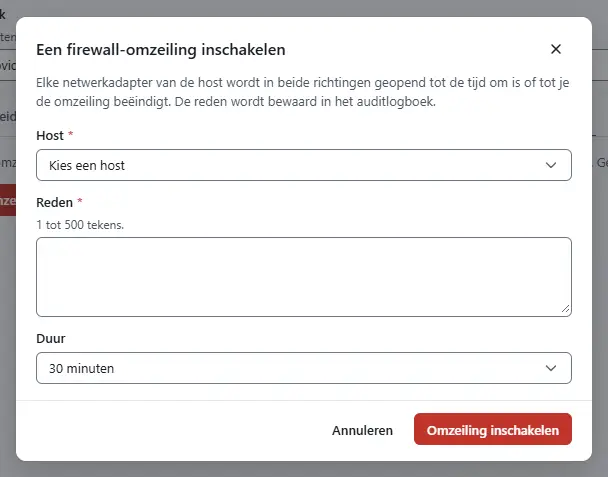
- Kies de Host.
- Voer de Reden in, 1 tot 500 tekens. Zeg wat er misging en wie erom vroeg, want de reden wordt bewaard in het auditlogboek en getoond aan iedereen die de banner ziet.
- Kies de Duur: 5 minuten, 15 minuten, 30 minuten (standaard), 1 uur, 4 uur, 12 uur of 24 uur.
- Selecteer Omzeiling inschakelen. De wijziging draait als taak die u volgt in Taken.
- Lees de lijst zolang de omzeiling actief is. Ze toont de Host, de Reden, het tijdstip in Actief tot en de Regelnummer, het nummer van de regel die de host opent. Iedereen die de firewall mag lezen, ziet ook de banner Firewall-omzeiling actief op de firewallpagina, op het tabblad Firewall van de virtuele machines op die host en op de samenvatting van de host.
- Herstel de regels, zoals beschreven in Regels en beleid.
- Selecteer Omzeiling beëindigen op de rij en bevestig met Omzeiling beëindigen om de omzeiling voor het einde van de tijd te beëindigen. De regels van de host gelden meteen weer.


Resultaat
De host laat al het verkeer door tot de tijd om is of u de omzeiling beëindigt; daarna gelden zijn regels weer zonder verdere handeling. Kyvernon legt een gebeurtenis vast als een omzeiling begint en als ze eindigt, met de manier waarop ze eindigde: verlopen of verwijderd. De reden blijft in het auditlogboek.
Hoe de omzeiling werkt
- Een omzeiling voegt een beleid in de categorie Nood toe voor de host, met één regel Toestaan in beide richtingen, en een groep met de virtuele machines op die host. Een virtuele machine die tijdens de omzeiling naar de host verhuist, wordt ook gedekt. Die categorie wordt als eerste geëvalueerd, zodat de regel voorrang heeft op alle andere regels.
- Een omzeiling inschakelen op een host die er al een heeft, verlengt haar tot het nieuwe eindtijdstip. Er is één omzeiling per host.
- Een omzeiling heeft een werkende hostagent nodig, net als elke andere firewallwijziging: de host moet de regel ontvangen en toepassen. Controleer dat op het tabblad Realisatie; zie Realisatie op hosts.
- De omzeiling wijzigt de modus van geen enkele adapter. Als ze eindigt, gelden de regels zoals voorheen.
Automatisering
Met de CLI
kyvernon firewall bypass --host host-3 --reason "Rule 1042 locked out the operators" --for 30m
kyvernon firewall bypass list
kyvernon firewall bypass remove fwpolicy-12
Met de API
POST /v1/firewall/bypassmet{"host": "host-3", "reason": "Rule 1042 locked out the operators", "durationSeconds": 1800}start een taak.durationSecondsloopt van 60 tot 86.400 en is standaard 1.800.GET /v1/firewall/bypasstoont de omzeilingen die van kracht zijn.DELETE /v1/firewall/bypass/{id}beëindigt er een, met deiduit de lijst.
Zie ook
- Uitrol naar bestaande virtuele machines voorkomt buitensluiting met een bevestigingstimer.
- Realisatie op hosts
- Firewall-probleemoplossing
- Firewallreferentie
Versie 0.1. Laatst gewijzigd: 2026-11-14