Uitgaande mail op poort 25
Hoe uitgaande mail op poort 25 per IP-pool wordt geblokkeerd en per virtuele machine wordt gedeblokkeerd, en waar de firewall de regel toont.
Uitgaande mail op TCP-poort 25 is per IP-pool en per adresfamilie geblokkeerd of toegestaan, en een beheerder kan haar voor één virtuele machine deblokkeren. De firewall voert de blokkade uit als regel van de provider, dus een regel van een tenant kan poort 25 niet openen. Voor het lezen van de status is alleen toegang tot de virtuele machine nodig; voor het wijzigen is de bevoegdheid Network.Config nodig, die een tenant bij de beheerder aanvraagt.
In de console
Selecteer op de startpagina IP-pools en daarna de naam van een pool.
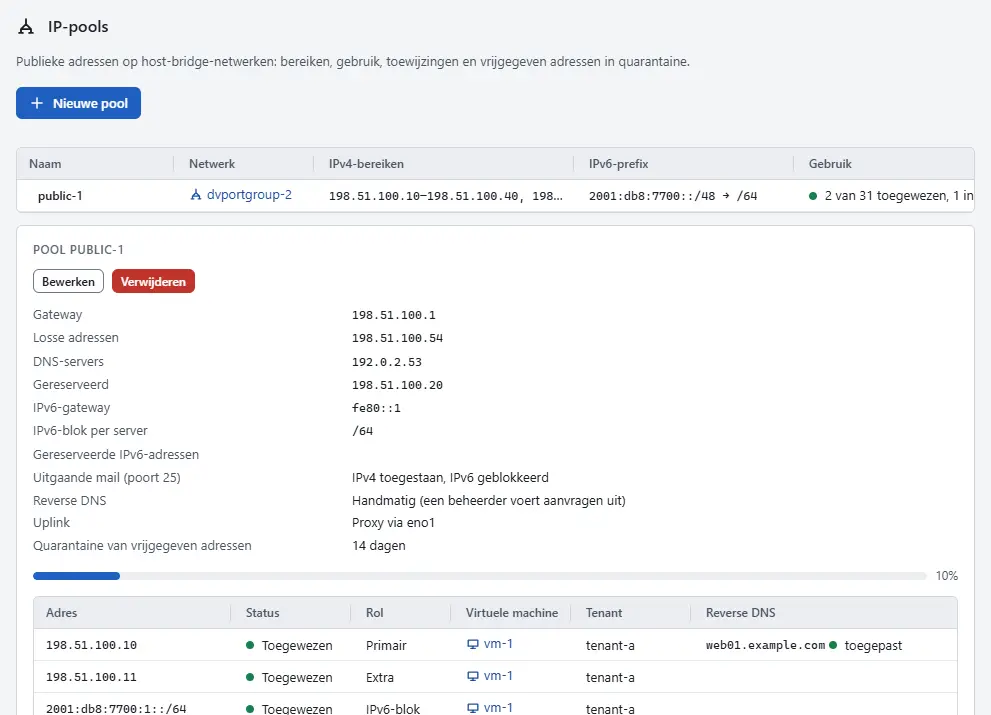
- Lees de instelling Uitgaande mail (poort 25). Zij toont de status per familie: IPv4 toegestaan of geblokkeerd, en IPv6 evenzo. Standaard is IPv4 toegestaan en IPv6 geblokkeerd. Om haar te wijzigen, kiest u Bewerken en kiest u Uitgaande mail (poort 25) via IPv4 en Uitgaande mail (poort 25) via IPv6 onder Mail, reverse DNS en quarantaine, en daarna Pool opslaan, zoals beschreven in IP-pools. Daarvoor is de bevoegdheid
Network.Configop het netwerk van de pool nodig. Selecteer in de inventaris de virtuele machine en open het tabblad Netwerken.
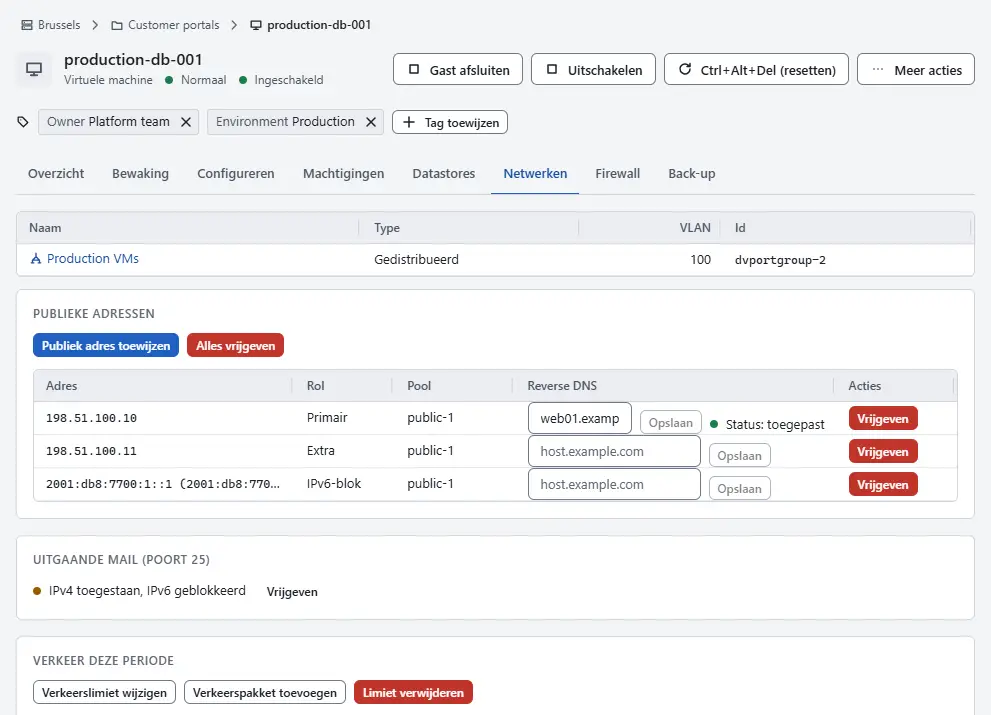
- Lees de kaart Uitgaande mail (poort 25). Zij toont de status van deze machine, die de pool en de schakelaar van de machine combineert. Vrijgegeven voor deze virtuele machine verschijnt als een beheerder de machine heeft gedeblokkeerd.
- Selecteer Vrijgeven om uitgaande mail toe te staan voor een machine waarvan de mail legitiem is. De console bevestigt met Instelling voor uitgaande mail opgeslagen. Selecteer Opnieuw blokkeren om terug te keren naar de instelling van de pool.
Om de regel zelf te zien, opent u de pagina Firewall, selecteert u het tabblad Beleid en kijkt u in de band Infrastructuur: het ingebouwde beleid
sys:smtpnegeert uitgaand verkeer naar TCP-poort 25. Op het tabblad Firewall van de virtuele machine staat dezelfde regel in de lijst met effectieve regels zolang de machine is geblokkeerd.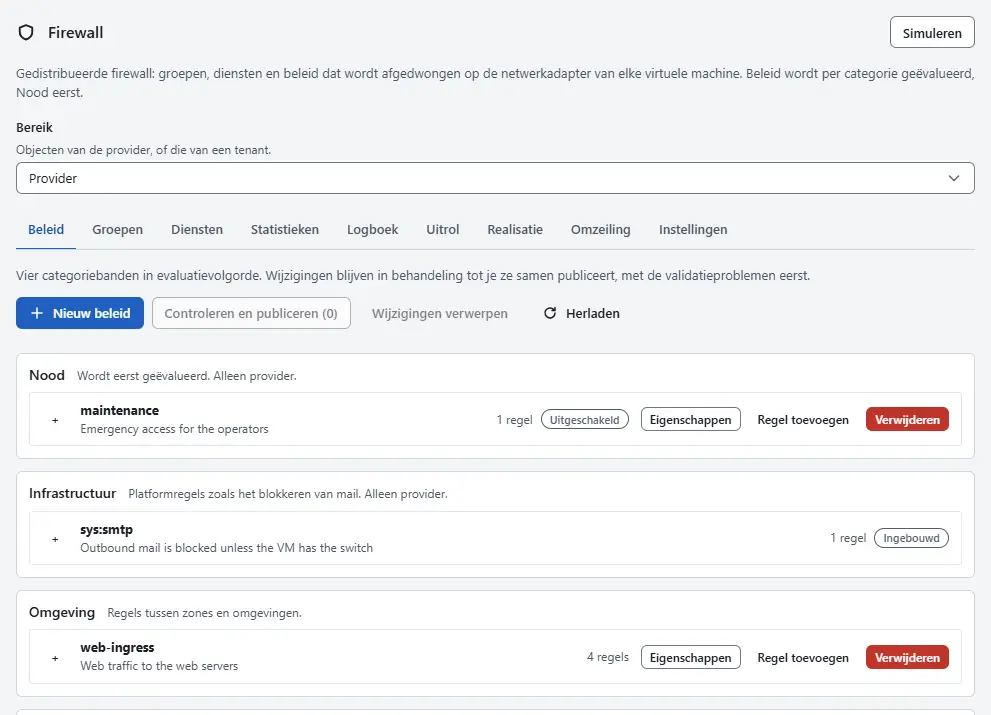


Resultaat
De blokkade geldt in elke firewallmodus, ook in Uit en Monitor. Zij wordt beoordeeld in de categorie Infrastructuur, vóór de categorieën van tenants, dus geen regel van een tenant kan poort 25 toestaan. Als een machine wordt geblokkeerd, eindigen haar open verbindingen naar poort 25. Elke wijziging van de schakelaar wordt als gebeurtenis vastgelegd.
Het sjabloon voor mailservers opent alleen de poorten voor inkomende mail. Uitgaande mail blijft onder de schakelaar op deze pagina.
Automatisering
Met de CLI
kyvernon addresses smtp vm-42
kyvernon addresses smtp vm-42 --unblock --reason "ticket 1234"
kyvernon addresses smtp vm-42 --block
kyvernon ip-pools create --name public-1 --network network-7 --prefix-len 24 \
  --range 198.51.100.10-198.51.100.200 --smtp-ipv4 blocked --smtp-ipv6 blocked
kyvernon ip-pools update neemt dezelfde opties en vervangt de hele definitie van de pool: herhaal dus elke optie van de pool als u één instelling wijzigt.
Met de API
GET /v1/vms/{id}/smtp leest de status en PUT /v1/vms/{id}/smtp wijzigt haar; de body bevat unblocked en een optionele reason. De instelling van een pool is smtpIpv4 en smtpIpv6 in de body van POST /v1/ip-pools en PUT /v1/ip-pools/{id}, met de waarden allowed en blocked.
Zie ook
- IP-pools toont de pools en hun instellingen.
- Publieke adressen wijst de adressen van een server toe.
- Regels en beleid toont het beleid in de categorie Infrastructuur.
- Firewallconcepten legt de volgorde van de categorieën uit.
Versie 0.1. Laatst gewijzigd: 2026-11-14