Statistiques et journaux
Lire les compteurs des règles de pare-feu, activer la journalisation d'une règle et lire les enregistrements par hôte ou par machine virtuelle.
Chaque règle compte les paquets qui lui correspondent, et une règle dont la journalisation est activée écrit aussi un enregistrement pour les paquets correspondants. Les compteurs exigent le privilège de lire le pare-feu ; les enregistrements exigent le privilège de lire les journaux, et sans lui l'onglet Journaux n'est pas affiché.
Dans la console
Sur la page d'accueil, sélectionnez Pare-feu et ouvrez l'onglet Statistiques. Un administrateur du fournisseur peut d'abord choisir un locataire sous Périmètre.
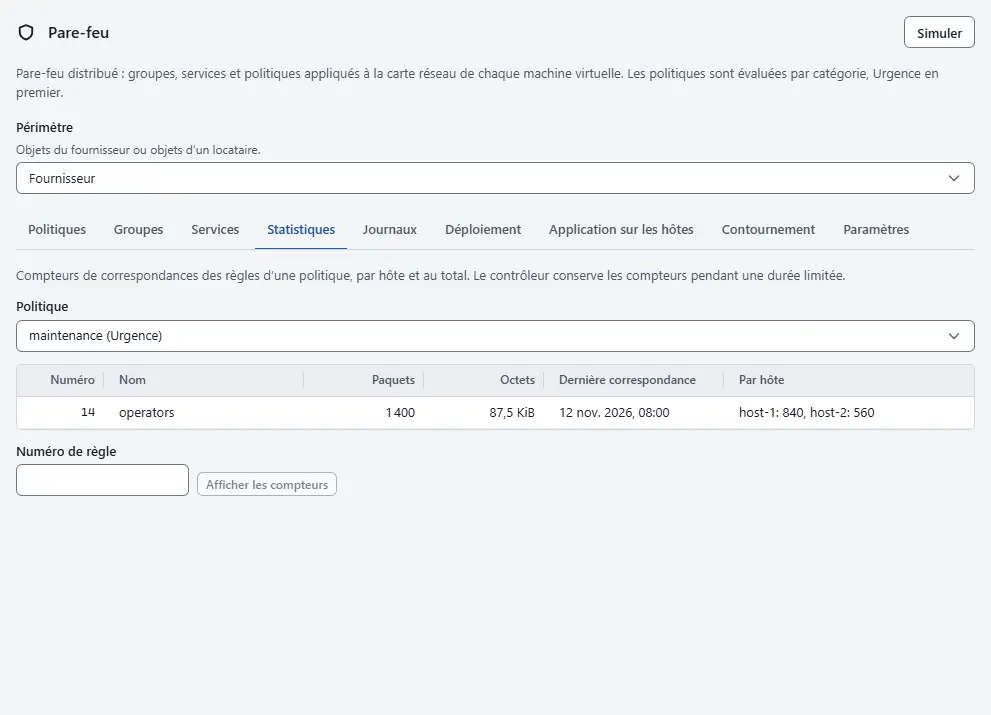
- Choisissez une stratégie sous Politique. Le tableau liste ses règles avec le Numéro, le Nom, les Paquets, les Octets, le Dernière correspondance et les paquets Par hôte. Une règle qui n'a jamais correspondu affiche Jamais. Une règle qui ne s'applique qu'aux ports de segments de recouvrement affiche Non comptée ; voir Pare-feu sur les réseaux OVN.
- Pour lire une règle par son numéro, saisissez le Numéro de règle sous le tableau et sélectionnez Afficher les compteurs. Le résultat donne les paquets et les octets au total et par hôte.
- Pour écrire des enregistrements pour une règle, ouvrez l'onglet Politiques, développez la stratégie de la règle, sélectionnez Modifier sur la règle, activez Journaliser les correspondances et sélectionnez Conserver la règle. Publiez ensuite la modification comme décrit dans Règles et stratégies.
Ouvrez l'onglet Journaux. Les enregistrements de tous les hôtes sont listés, du plus récent au plus ancien.
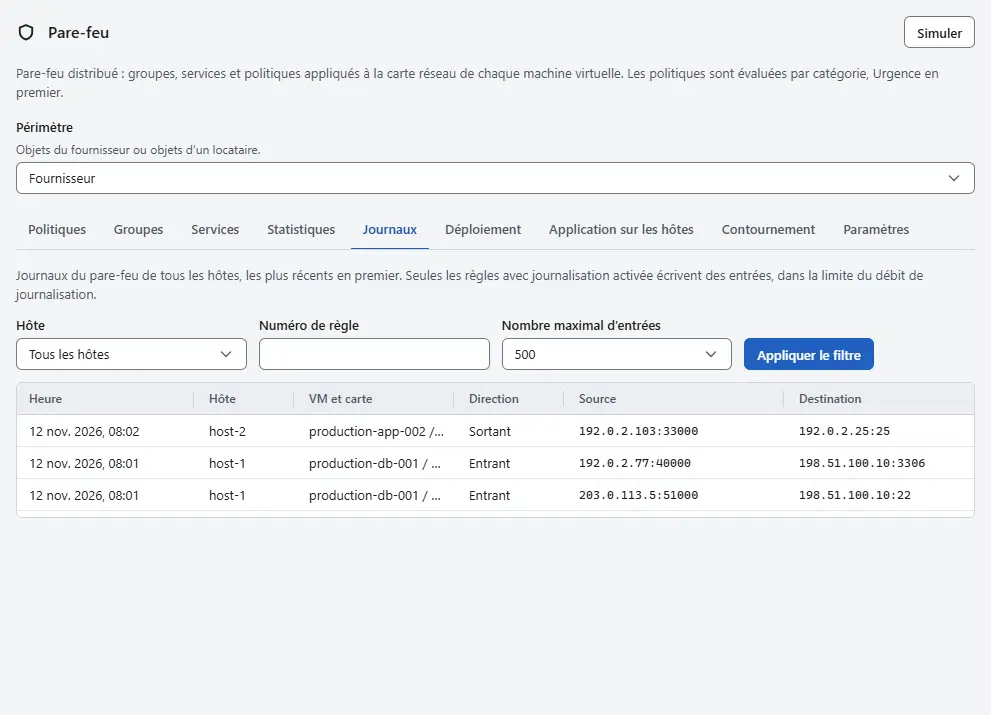
- Pour restreindre la liste, choisissez un hôte sous Hôte, saisissez un Numéro de règle, choisissez la limite Nombre maximal d’entrées (100, 500, 1000 ou 5000) et sélectionnez Appliquer le filtre.
- Lisez un enregistrement : l'Heure, l'Hôte, la VM et carte à laquelle appartient le paquet, le Direction, la Source et la Destination avec les ports, le Protocole, la Règle qui a correspondu et le Verdict. La règle affiche Par défaut quand l'action par défaut a décidé. Le badge Surveillance marque un paquet d'une carte en mode Surveillance : le verdict est ce que les règles feraient, et le paquet a été transmis.
- Pour lire les enregistrements d'une machine virtuelle, ouvrez son onglet Pare-feu. L'encadré Journaux liste les 200 derniers enregistrements de ses cartes.


Résultat
Vous voyez le trafic que traite chaque règle et les paquets qu'une règle journalisée a reconnus. Un compteur resté à zéro longtemps sur une règle Autoriser désigne une règle que rien n'utilise.
Contenu des compteurs et des enregistrements
- Un compteur compte les paquets qui arrivent à la règle dans le sens d'origine d'une connexion. Les réponses d'une connexion avec état empruntent un raccourci et ne sont pas comptées. Les hôtes rapportent les compteurs régulièrement, de sorte que les valeurs suivent le trafic avec un court retard.
- Une règle n'écrit des enregistrements que si Journaliser les correspondances est activé. Une règle Autoriser avec état journalise le premier paquet d'une connexion. Une règle dont l'action est Abandonner ou Rejeter journalise chaque paquet que le débit de journalisation laisse passer.
- Le débit de journalisation est limité par hôte, pour qu'un flot de paquets abandonnés ne le surcharge pas : le paramètre Débit de journalisation par hôte de l'onglet Paramètres contient le nombre de paquets par seconde, 100 par défaut. Sous un flot, le journal est donc un échantillon, et les compteurs restent exacts.
- Le contrôleur conserve les enregistrements des 30 derniers jours et au plus 50 000 enregistrements pour tous les hôtes. Il conserve un compteur pendant 400 jours après le dernier passage. Après un redémarrage du contrôleur, les 30 dernières secondes peuvent manquer.
Automatisation
Avec la CLI
kyvernon firewall stats --policy fwpolicy-3
kyvernon firewall stats --rule 1042
kyvernon firewall logs --host host-3 --rule 1042 --limit 1000
kyvernon firewall logs --vm vm-7
Avec l'API
GET /v1/firewall/policies/{id}/statsrenvoie les compteurs d'une stratégie, etGET /v1/firewall/rules/{number}/statsceux d'une règle.GET /v1/firewall/logsrenvoie les enregistrements de tous les hôtes ; les paramètres de requêtehost,ruleetlimitles restreignent.limitvaut 500 par défaut et 5 000 au plus.GET /v1/vms/{id}/firewall/logsrenvoie les enregistrements d'une machine virtuelle.
Voir aussi
- Règles et stratégies
- Règles effectives montrent les compteurs par carte.
- Déploiement sur les machines virtuelles existantes utilise le rapport de surveillance.
- Référence du pare-feu
Version 0.1. Dernière modification : 2026-11-14