Contournement d'urgence
Ouvrir toutes les cartes réseau d'un hôte pour une durée limitée avec une raison, pour réparer une erreur de pare-feu, puis terminer le contournement.
Un contournement d'urgence laisse passer tout le trafic vers et depuis chaque machine virtuelle d'un hôte, pendant une durée que vous choisissez, avec une raison auditée. Utilisez-le uniquement pour retrouver l'accès aux machines virtuelles après une erreur de pare-feu, puis corrigez les règles. Seuls les administrateurs du fournisseur qui détiennent le privilège de contournement peuvent activer ou terminer un contournement, et ce privilège ne peut pas être accordé à l'intérieur d'un locataire.
Attention
Tant qu'un contournement est actif, chaque carte réseau de l'hôte est ouverte dans les deux sens. Gardez la durée courte et terminez le contournement dès que vous avez corrigé les règles.
Dans la console
Sur la page d'accueil, sélectionnez Pare-feu et ouvrez l'onglet Contournement. L'onglet n'est affiché qu'aux utilisateurs qui détiennent le privilège de contournement.
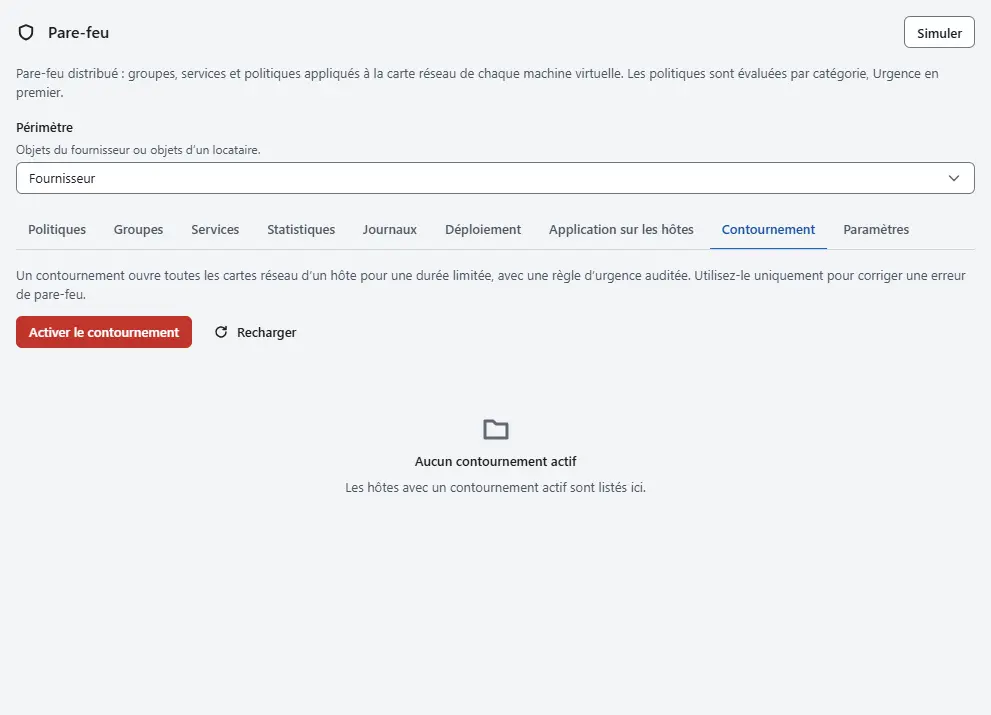
Sélectionnez Activer le contournement.
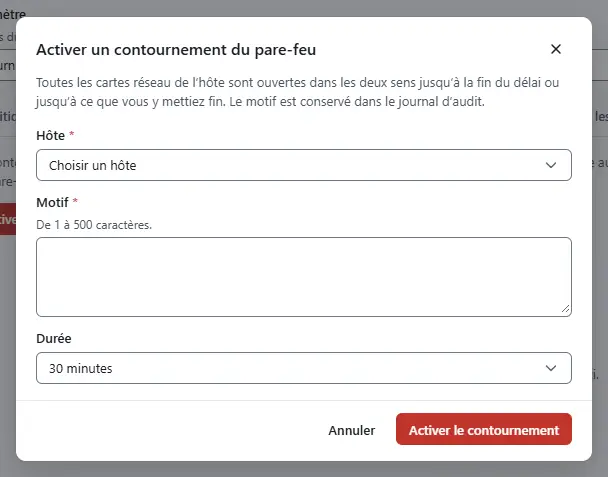
- Choisissez l'Hôte.
- Saisissez la Motif, de 1 à 500 caractères. Indiquez ce qui a échoué et qui l'a demandé, car la raison est conservée dans le journal d'audit et affichée à tous ceux qui voient la bannière.
- Choisissez la Durée : 5 minutes, 15 minutes, 30 minutes (par défaut), 1 heure, 4 heures, 12 heures ou 24 heures.
- Sélectionnez Activer le contournement. La modification s'exécute comme une tâche que vous suivez dans Tâches.
- Lisez la liste tant que le contournement est actif. Elle indique l'Hôte, la Motif, l'heure dans Actif jusqu’à et la Numéro de règle, le numéro de la règle qui ouvre l'hôte. Tous ceux qui peuvent lire le pare-feu voient aussi la bannière Contournement du pare-feu actif sur la page du pare-feu, sur l'onglet Pare-feu des machines virtuelles de cet hôte et sur le résumé de l'hôte.
- Corrigez les règles, comme décrit dans Règles et stratégies.
- Pour terminer le contournement avant son échéance, sélectionnez Terminer le contournement sur sa ligne et confirmez avec Terminer le contournement. Les règles de l'hôte s'appliquent de nouveau immédiatement.


Résultat
L'hôte laisse passer tout le trafic jusqu'à la fin de la durée ou jusqu'à ce que vous terminiez le contournement ; ses règles s'appliquent ensuite de nouveau sans autre action. Kyvernon enregistre un événement au début et à la fin d'un contournement, avec la manière dont il s'est terminé : expiré ou retiré. La raison reste dans le journal d'audit.
Fonctionnement du contournement
- Un contournement ajoute une stratégie de la catégorie Urgence pour l'hôte, avec une règle Autoriser dans les deux sens, et un groupe contenant les machines virtuelles de cet hôte. Une machine virtuelle qui arrive sur l'hôte pendant le contournement est couverte aussi. Cette catégorie est évaluée en premier, de sorte que la règle l'emporte sur toutes les autres.
- Activer un contournement sur un hôte qui en a déjà un le prolonge jusqu'à la nouvelle heure de fin. Il y a un contournement par hôte.
- Un contournement exige un agent d'hôte en état de marche, comme toute autre modification du pare-feu : l'hôte doit recevoir et appliquer la règle. Vérifiez-le sur l'onglet Application sur les hôtes ; voir Application sur les hôtes.
- Le contournement ne change le mode d'aucune carte. À sa fin, les règles s'appliquent comme avant.
Automatisation
Avec la CLI
kyvernon firewall bypass --host host-3 --reason "Rule 1042 locked out the operators" --for 30m
kyvernon firewall bypass list
kyvernon firewall bypass remove fwpolicy-12
Avec l'API
POST /v1/firewall/bypassavec{"host": "host-3", "reason": "Rule 1042 locked out the operators", "durationSeconds": 1800}démarre une tâche.durationSecondsva de 60 à 86 400 et vaut 1 800 par défaut.GET /v1/firewall/bypassliste les contournements en vigueur.DELETE /v1/firewall/bypass/{id}en termine un, avec l'idde la liste.
Voir aussi
- Déploiement sur les machines virtuelles existantes évite les blocages avec un délai de confirmation.
- Application sur les hôtes
- Dépannage du pare-feu
- Référence du pare-feu
Version 0.1. Dernière modification : 2026-11-14