Profils par défaut
Consulter et modifier les profils par défaut qui déterminent ce qu'une carte réseau autorise quand aucune règle de pare-feu ne correspond.
Un profil par défaut définit ce qu'une carte réseau autorise dans chaque sens quand aucune règle ne correspond, et peut ajouter une stratégie de base évaluée après toutes les autres règles. La modification des profils est réservée aux administrateurs du fournisseur ; toute personne ayant un accès en lecture au pare-feu les voit.
Dans la console
- Sur la page d'accueil, sélectionnez Pare-feu. Laissez la portée Périmètre sur Fournisseur.
- Sélectionnez l'onglet Paramètres. La carte Profils par défaut liste les profils.
:::screen fw-settings
- Lisez le tableau. Chaque ligne affiche le Nom, l'action Action par défaut en entrée et Action par défaut en sortie, la Politique de référence et si les locataires peuvent le choisir (Les locataires peuvent le choisir). Les profils livrés avec la plateforme portent le badge Intégré. Les profils intégrés sont :
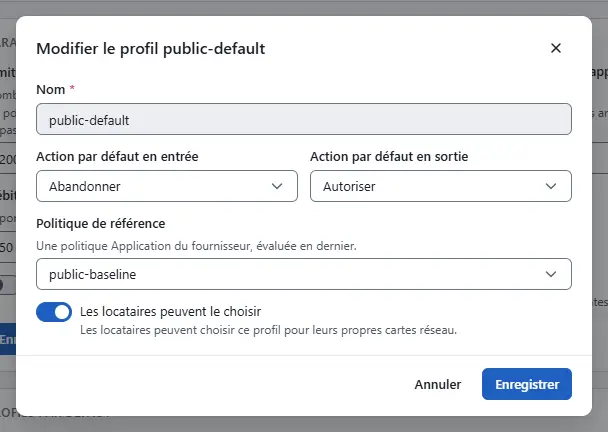
public-default: entrant Abandonner, sortant Autoriser, avec une stratégie de base qui autorise SSH et ping. Une carte qui a une adresse d'un pool d'adresses IP l'utilise.private-default: entrant et sortant Autoriser, sans stratégie de base. Une carte sur un réseau privé sur pont d'hôte l'utilise.closed: entrant Abandonner, sortant Autoriser, sans stratégie de base, pour les cartes qui ne doivent rien exposer.open: les deux sens Autoriser, pour les machines qui doivent rester ouvertes. Une carte publique avec ce profil affiche un avertissement sur son onglet Pare-feu.
Pour modifier un profil, sélectionnez Modifier sur sa ligne. Réglez Action par défaut en entrée et Action par défaut en sortie sur Autoriser, Abandonner ou Rejeter. Sous Politique de référence, choisissez une stratégie Application du fournisseur ou Aucune. Activez Les locataires peuvent le choisir pour que les locataires puissent choisir le profil pour leurs propres cartes. Sélectionnez Enregistrer. Le nom d'un profil intégré ne peut pas être modifié.
- Pour ajouter un profil, sélectionnez Nouveau profil, remplissez les mêmes champs et saisissez un Nom. Les noms qui commencent par
sys:sont réservés. - Pour supprimer un profil, sélectionnez Supprimer sur sa ligne et confirmez. Un profil encore utilisé par des cartes ne peut pas être supprimé. Sur un profil intégré que vous avez remplacé, le bouton Restaurer supprime votre remplacement et rétablit le profil tel que livré.
- Pour donner un autre profil à une carte, ouvrez la machine virtuelle, sélectionnez l'onglet Pare-feu, choisissez un profil sous la carte et sélectionnez Définir le profil. Le choix Le profil de son type revient au profil du type de carte. Un locataire ne peut choisir que des profils sélectionnables.
- Sous les profils, la carte Paramètres du pare-feu contient les limites du pare-feu et l'interrupteur Appliquer le pare-feu aux nouvelles cartes réseau. Interrupteur activé, une carte réseau ajoutée à partir de ce moment démarre dans le mode Application forcée ; les cartes existantes gardent leur mode. La carte Catégories de balises indique quelles catégories d'étiquettes appartiennent au fournisseur, ce qui compte pour les groupes.

Résultat
La modification est enregistrée quand les hôtes concernés l'ont appliquée. Un hôte qui ne l'a pas appliquée à temps est nommé dans un avertissement, et l'onglet Application sur les hôtes affiche l'état par hôte. Un profil ne change que ce qui se passe quand aucune règle ne correspond ; les règles de toutes les catégories décident donc d'abord.
Automatisation
Avec la CLI
kyvernon firewall profiles list
kyvernon firewall profiles set public-default --inbound drop --outbound allow --selectable true
kyvernon firewall vnic-profile vm-42 4000 --profile closed
kyvernon firewall settings set --enforce-new true
Avec l'API
GET /v1/firewall/profiles liste les profils, POST /v1/firewall/profiles en crée un, et PUT ou DELETE /v1/firewall/profiles/{id} en modifie ou en supprime un ; un PUT sur un profil intégré le remplace et un DELETE le rétablit. Le corps contient name, inbound, outbound, baseline et selectable. PUT /v1/vms/{id}/nics/{key}/firewall définit le profil d'une carte, et GET et PUT /v1/firewall/settings lisent et modifient les réglages. Un profil en cours d'utilisation échoue avec error.firewall.in_use, et un locataire qui choisit un profil non sélectionnable échoue avec error.firewall.profile_not_selectable.
Voir aussi
- Concepts du pare-feu explique les profils et les modes.
- Déploiement sur les machines virtuelles existantes fait passer les cartes au mode enforce.
- Référence du pare-feu liste les profils et les limites.
Version 0.1. Dernière modification : 2026-11-14