DNS inverse
Définir le nom DNS inverse d'une adresse publique dans la console, automatiquement avec PowerDNS ou par demande au fournisseur.
Le nom DNS inverse d'une adresse publique est le nom que renvoie une recherche de l'adresse. Vous le définissez par adresse sur le serveur, et vous avez besoin du privilège VirtualMachine.Config.Settings sur le serveur. Le serveur doit déjà avoir une adresse publique, comme décrit dans Adresses publiques.
Dans la console
Sélectionnez le serveur dans l'inventaire et ouvrez l'onglet Réseaux. La carte Adresses publiques liste chaque adresse avec un champ dans la colonne DNS inverse.
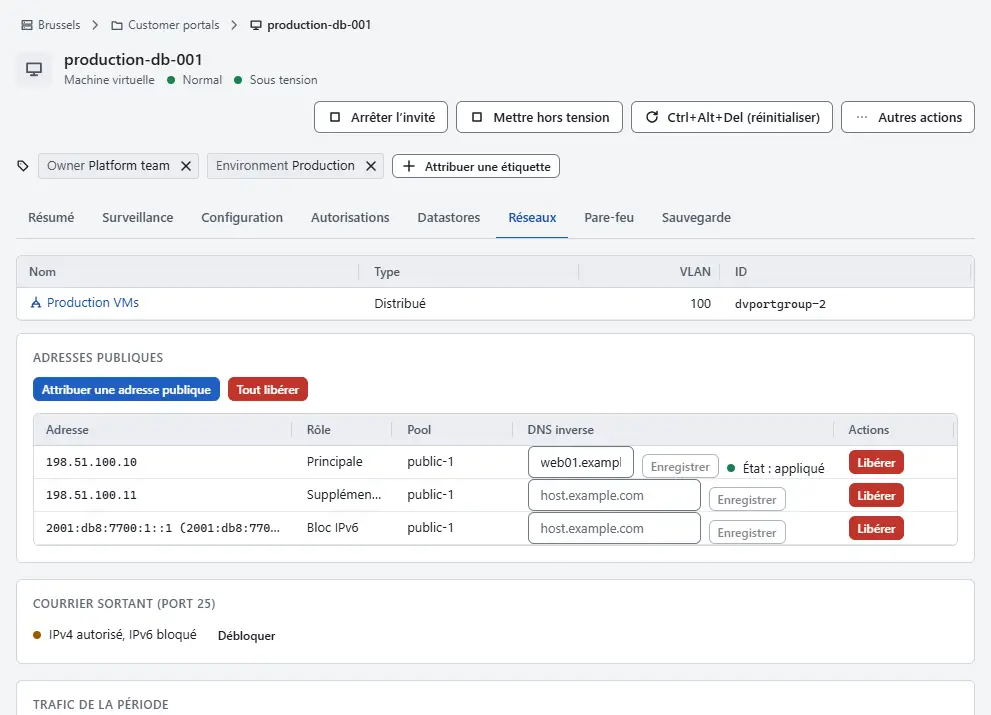
- Saisissez le nom, par exemple
web.example.com, dans le champ de l'adresse. - Sélectionnez Enregistrer. Pour supprimer le nom, videz le champ et sélectionnez Enregistrer.

Le champ affiche à côté l'état du nom : appliqué, demandé, refusé avec le motif, ou à supprimer. Un nom refusé est expliqué par les codes d'erreur du domaine rdns.
Confirmer une demande en tant qu'opérateur
Quand la zone inverse d'une adresse appartient au fournisseur, le pool est réglé sur le DNS inverse manuel. Un nom est alors enregistré comme demandé, et un webhook indique au portail ou à un opérateur de l'appliquer chez le fournisseur. Un opérateur qui a le privilège Network.Config sur le réseau le confirme :
Ouvrez la page d'accueil, sélectionnez Pools d’adresses IP et sélectionnez le pool.
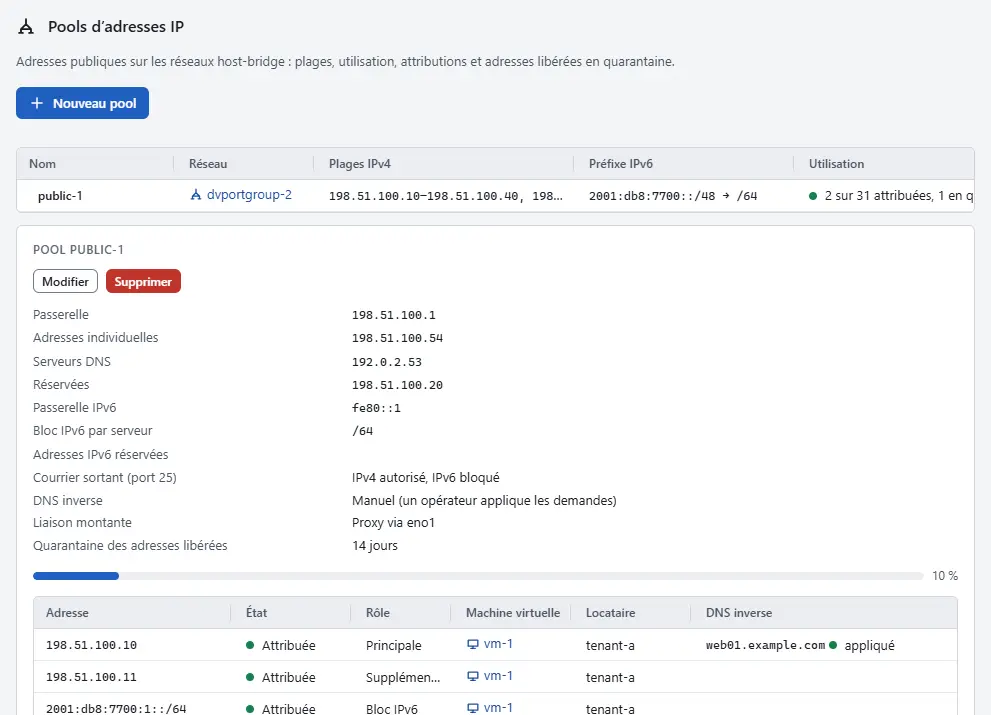
- Sur la ligne de l'adresse, sélectionnez Marquer appliqué quand le nom est en place, ou Refuser et saisissez un motif. Le propriétaire du serveur voit le motif dans l'onglet Réseaux.

Quand une adresse est libérée ou que son nom est supprimé, l'ancien nom reste dans les attributions du pool comme à supprimer jusqu'à ce que l'opérateur le marque comme appliqué.
Résultat
Avec le fournisseur DNS réglé sur PowerDNS, Kyvernon écrit l'enregistrement PTR dans la zone inverse correspondante et l'état est appliqué. Avec le fournisseur réglé pour ne stocker que les noms, le nom est conservé dans Kyvernon sans enregistrement. L'opérateur du contrôleur choisit le fournisseur et si un nom doit d'abord résoudre vers l'adresse (confirmation directe) ; voir Configuration. Le réglage de pool DNS inverse affiche le mode d'un pool.
Automatisation
Avec la CLI
kyvernon addresses ptr vm-42 198.51.100.10 --name web.example.com
kyvernon addresses ptr vm-42 198.51.100.10                 # removes the name
kyvernon ip-pools ptr-applied ippool-2 203.0.113.121
kyvernon ip-pools ptr-rejected ippool-2 203.0.113.121 --reason "name has no A record"
Un pool passe au DNS inverse manuel quand il est créé avec --rdns manual. L'événement de webhook kyvernon.event.rdns.requested porte le locataire, le serveur, l'adresse, le nom et l'action set ou remove.
Avec l'API
| Tâche | Requête | Privilège |
|---|---|---|
| Définir ou supprimer le nom d'une adresse d'un serveur | PUT /v1/vms/{id}/addresses/{address}/ptr | VirtualMachine.Config.Settings sur le serveur |
| Définir ou supprimer le nom en tant qu'opérateur | PUT /v1/ip-pools/{id}/allocations/{address}/ptr | Network.Config sur le réseau |
| Confirmer ou rejeter une demande | POST /v1/ip-pools/{id}/allocations/{address}/ptr/applied, .../ptr/rejected | Network.Config sur le réseau |
Un rejet porte un reason dans son corps.
Voir aussi
- Pools d'adresses IP liste les attributions avec leurs noms.
- Adresses publiques attribue les adresses.
Version 0.1. Dernière modification : 2026-11-14