API-tokens
Maak een API-token met een looptijd aan voor automatisering, kopieer het geheim één keer en trek tokens in die kwijt of niet meer nodig zijn.
Een API-token is een langlopende referentie voor automatisering die geen verificatiecode kan beantwoorden: scripts, Terraform, PowerCLI, govc en back-upsoftware. Een token hoort bij een gebruiker, heeft de bevoegdheden van die gebruiker en verloopt op een datum. Iedereen beheert zijn eigen tokens; tokens aanmaken voor een andere gebruiker vereist Kyvernon.Identity.ManageUsers.
Maak een aparte gebruiker voor automatisering aan, markeer die als serviceaccount en geef alleen de rol die nodig is, zoals beschreven in Gebruikers en groepen en Rollen en machtigingen. Een gebruiker mag maximaal 16 tokens hebben.
In de console
Open het Gebruikersmenu rechtsboven en selecteer Mijn API-tokens. Hetzelfde scherm heet API-tokens in het beheergedeelte.
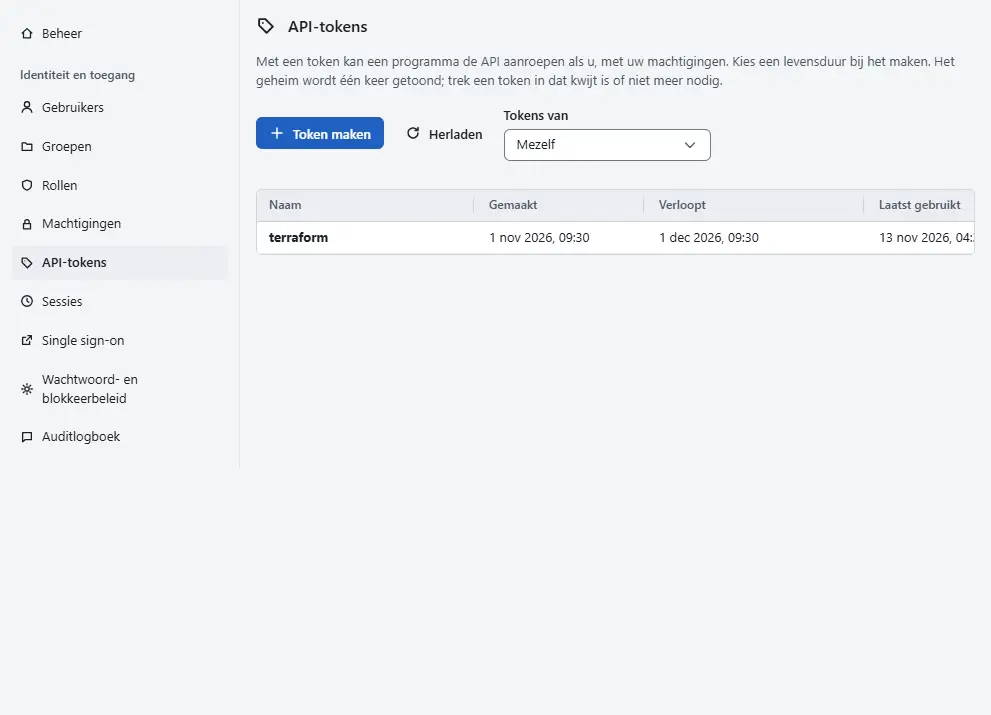
- Een beheerder die een token voor een andere gebruiker aanmaakt, kiest die gebruiker onder Tokens van. De keuze Mezelf is de aangemelde gebruiker. API-tokens in het menu van een rij op het scherm Gebruikers opent het scherm voor die gebruiker.
- Selecteer Token maken.
- Voer een Naam in die aangeeft waarvoor het token dient, bijvoorbeeld de naam van het script.
Kies de Levensduur: 1 dag, 7 dagen, 30 dagen, 90 dagen, 1 jaar of Verloopt niet. Kies de kortste tijd die bij de taak past. Een token zonder vervaldatum werkt totdat u het intrekt, dus gebruik die keuze alleen als u het token niet kunt vervangen.
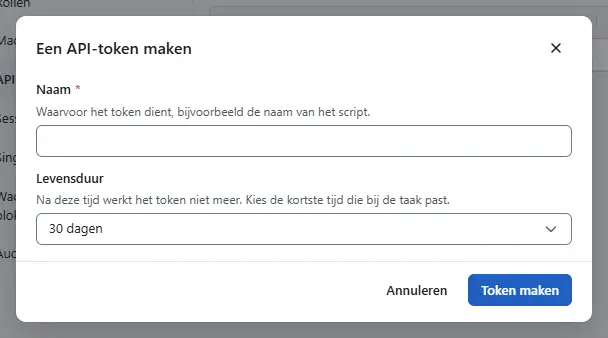
- Selecteer Token maken.
Het dialoogvenster Token ... gemaakt toont het Geheim van het token. Selecteer Kopiëren naar klembord en bewaar het in een geheimenbeheerder of in een bestand dat alleen de automatisering kan lezen. Het geheim wordt één keer getoond en kan niet opnieuw worden gelezen.
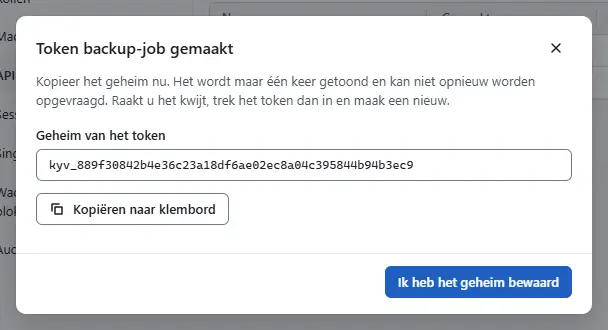
- Selecteer Ik heb het geheim bewaard.


De tabel toont elk token met Gemaakt, Verloopt en Laatst gebruikt, nooit het geheim. Selecteer Intrekken in de rij van een token en bevestig om het in te trekken. Programma's die het gebruiken, werken direct niet meer, en een ingetrokken token kan niet worden hersteld. Als een geheim kwijt is, trek het token in en maak een nieuw token aan.
Resultaat
Het token staat in de lijst en de automatisering kan het geheim gebruiken als bearer-token van de API, als tokenbestand van de CLI, of in het wachtwoordveld van een vSphere-aanmelding samen met de gebruikersnaam. Kyvernon bewaart van elk token alleen een gesleutelde hash.
Automatisering
Met de CLI
--ttl is de looptijd in seconden. Het geheim heeft de vorm kyvt_<id>_<secret> en wordt één keer afgedrukt. De CLI leest een token uit een bestand met --token-file:
kyvernon auth api-tokens create backup-job --ttl 7776000
kyvernon users api-tokens portal create portal-prod --ttl 31536000
kyvernon --token-file /etc/kyvernon/backup.token tasks list
De eerste opdracht maakt een token voor de aangemelde gebruiker en de tweede voor de gebruiker portal. kyvernon auth api-tokens list en kyvernon auth api-tokens delete <token-id> tonen en trekken uw eigen tokens in.
Met de API
POST /v1/auth/api-tokens maakt een token voor uzelf aan met name en een optionele ttlSeconds, en het antwoord bevat het veld token. GET toont uw tokens en DELETE /v1/auth/api-tokens/{id} trekt er een in. Voor een andere gebruiker zijn de aanroepen POST, GET en DELETE op /v1/identity/users/{username}/api-tokens.
Looptijd en limieten
De maximale looptijd stelt de beheerder in de controllerconfiguratie in als api_token_max_ttl, standaard 365 dagen en tussen een uur en vijf jaar. Een langere aanvraag mislukt met error.api_token.ttl, een ongeldige naam met error.api_token.name, en een zeventiende token met error.api_token.limit. De naam bestaat uit 1 tot 64 tekens.
Bewaar de identiteitssleutel samen met de back-up van de store: zonder die sleutel werken de tokens niet meer.
Zie ook
- Portalintegratie gebruikt een token voor een selfserviceportaal.
- Aanmeldbeveiliging toont de instellingen van het identiteitsbeleid.
Versie 0.1. Laatst gewijzigd: 2026-11-14