Jetons d'API
Créer un jeton d'API avec une durée de vie pour l'automatisation, copier son secret une seule fois et révoquer les jetons perdus ou devenus inutiles.
Un jeton d'API est un identifiant de longue durée pour l'automatisation qui ne peut pas répondre à un code de vérification : scripts, Terraform, PowerCLI, govc et logiciels de sauvegarde. Un jeton appartient à un utilisateur, a les privilèges de cet utilisateur et expire à une date donnée. Chacun gère ses propres jetons ; créer des jetons pour un autre utilisateur nécessite Kyvernon.Identity.ManageUsers.
Créez un utilisateur dédié à l'automatisation, marquez-le comme compte de service et donnez-lui uniquement le rôle dont il a besoin, comme décrit dans Utilisateurs et groupes et Rôles et autorisations. Un utilisateur peut détenir au plus 16 jetons.
Dans la console
Ouvrez le Menu utilisateur en haut à droite et sélectionnez Mes jetons d’API. Le même écran s'appelle Jetons d’API dans la zone Administration.
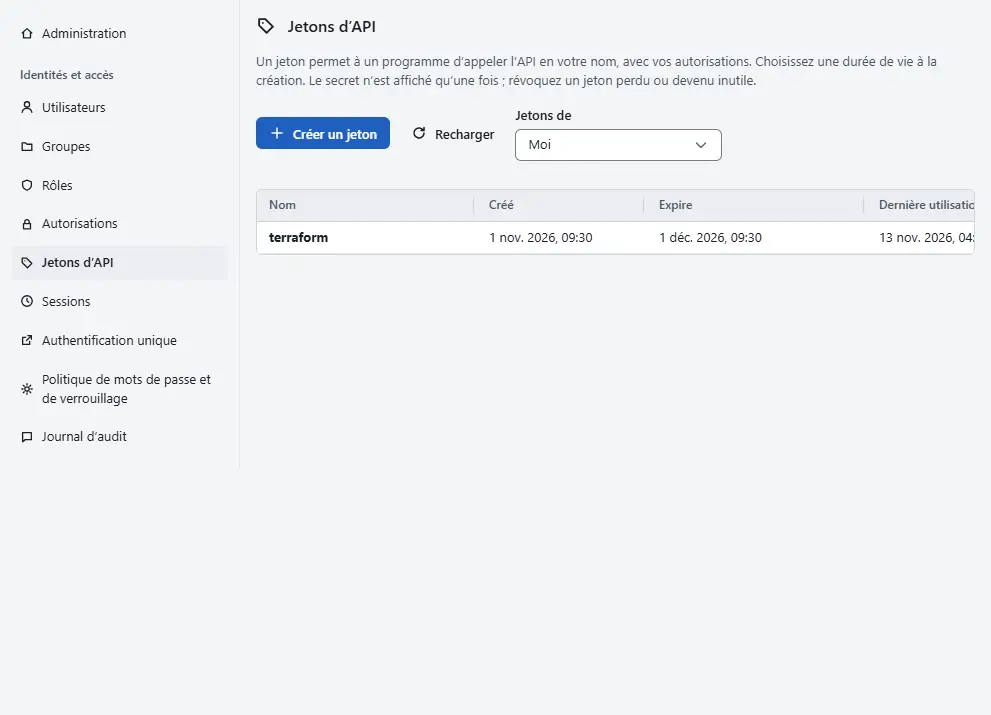
- Un administrateur qui crée un jeton pour un autre utilisateur choisit cet utilisateur sous Jetons de. Le choix Moi désigne l'utilisateur connecté. Jetons d’API dans le menu d'une ligne de l'écran Utilisateurs ouvre l'écran de cet utilisateur.
- Sélectionnez Créer un jeton.
- Saisissez un Nom qui indique à quoi sert le jeton, par exemple le nom du script.
Choisissez la Durée de vie : 1 jour, 7 jours, 30 jours, 90 jours, 1 an ou N’expire pas. Choisissez la durée la plus courte adaptée à la tâche. Un jeton sans expiration fonctionne jusqu'à sa révocation ; n'utilisez donc ce choix que si vous ne pouvez pas renouveler le jeton.
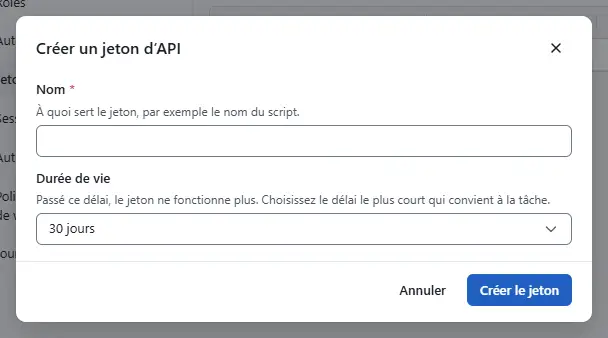
- Sélectionnez Créer le jeton.
La boîte de dialogue Jeton ... créé affiche le Secret du jeton. Sélectionnez Copier dans le presse-papiers et conservez-le dans un gestionnaire de secrets ou dans un fichier que seule l'automatisation peut lire. Le secret s'affiche une seule fois et ne peut plus être relu.
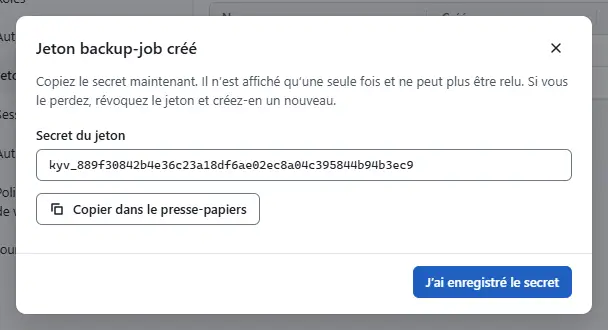
- Sélectionnez J’ai enregistré le secret.


Le tableau liste chaque jeton avec Créé, Expire et Dernière utilisation, jamais le secret. Pour retirer un jeton, sélectionnez Révoquer dans sa ligne et confirmez. Les programmes qui l'utilisent cessent de fonctionner immédiatement, et un jeton révoqué ne peut pas être rétabli. Si un secret est perdu, révoquez le jeton et créez-en un nouveau.
Résultat
Le jeton figure dans la liste et l'automatisation peut utiliser son secret comme jeton porteur de l'API, comme fichier de jeton de la CLI, ou dans le champ du mot de passe d'une connexion vSphere avec le nom d'utilisateur. Kyvernon ne conserve qu'un hachage à clé de chaque jeton.
Automatisation
Avec la CLI
--ttl est la durée de vie en secondes. Le secret a la forme kyvt_<id>_<secret> et n'est affiché qu'une fois. La CLI lit un jeton dans un fichier avec --token-file :
kyvernon auth api-tokens create backup-job --ttl 7776000
kyvernon users api-tokens portal create portal-prod --ttl 31536000
kyvernon --token-file /etc/kyvernon/backup.token tasks list
La première commande crée un jeton pour l'utilisateur connecté et la deuxième pour l'utilisateur portal. kyvernon auth api-tokens list et kyvernon auth api-tokens delete <token-id> listent et révoquent vos propres jetons.
Avec l'API
POST /v1/auth/api-tokens crée un jeton pour vous-même avec name et un ttlSeconds facultatif, et la réponse contient le champ token. GET liste vos jetons et DELETE /v1/auth/api-tokens/{id} en révoque un. Pour un autre utilisateur, les appels sont POST, GET et DELETE sur /v1/identity/users/{username}/api-tokens.
Durée de vie et limites
La durée de vie maximale est fixée par l'administrateur dans la configuration du contrôleur sous le nom api_token_max_ttl, 365 jours par défaut et entre une heure et cinq ans. Une demande plus longue échoue avec error.api_token.ttl, un nom non valide avec error.api_token.name, et un dix-septième jeton avec error.api_token.limit. Le nom compte 1 à 64 caractères.
Conservez la clé d'identité avec la sauvegarde du magasin : sans elle, les jetons cessent de fonctionner.
Voir aussi
- Intégration du portail utilise un jeton pour un portail libre-service.
- Sécurité de la connexion liste les paramètres de la politique d'identité.
Version 0.1. Dernière modification : 2026-11-14