Rollen en machtigingen
Maak aangepaste rollen van bevoegdheden, geef een rol aan een gebruiker of groep op een object, controleer wie toegang heeft en verwijder een machtiging.
Een rol is een set bevoegdheden, en een machtiging geeft een rol aan een gebruiker of groep op één object. Rollen aanmaken en wijzigen vereist Authorization.ModifyRoles; een machtiging verlenen of intrekken vereist Authorization.ModifyPermissions op het object. Iedereen kan de rollen lezen. Identiteitsconcepten legt uit hoe de machtigingen van een object en van de bovenliggende objecten samenkomen.
In de console
Een aangepaste rol aanmaken
Open het Gebruikersmenu rechtsboven, selecteer Beheer en selecteer in de lijst links Rollen.
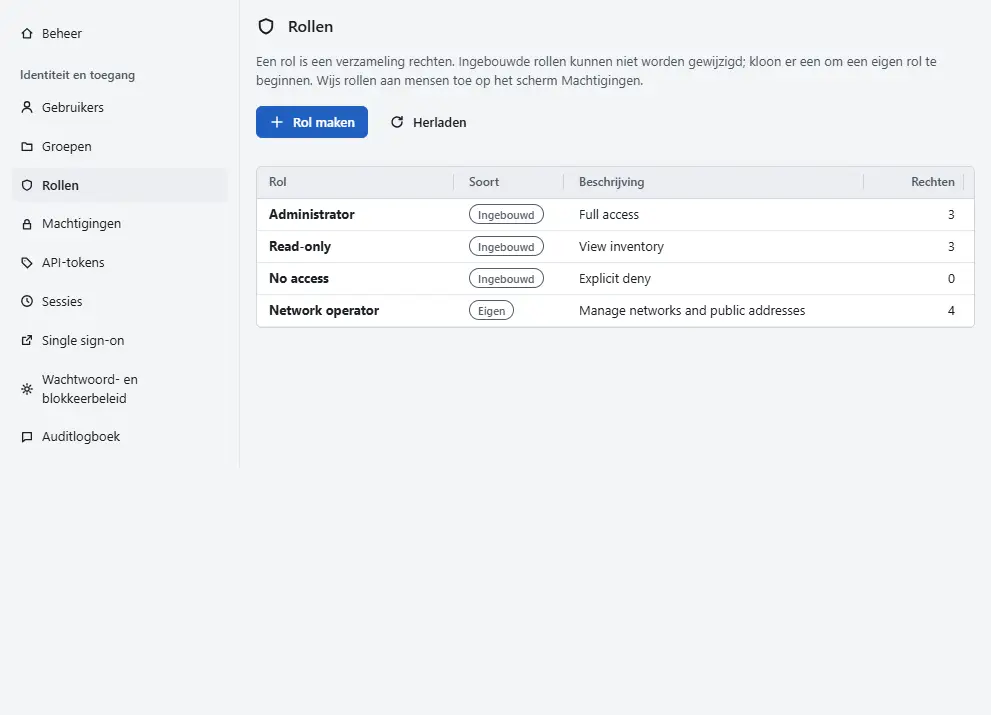
De tabel toont elke rol met het Soort, Ingebouwd of Eigen, en het aantal bevoegdheden. Een ingebouwde rol kan niet worden gewijzigd: Bekijken toont de rol, en Klonen start een aangepaste rol vanuit een kopie.
- Selecteer Rol maken, of Klonen in de rij van een rol die dicht bij uw wensen ligt.
- Voer de Rolnaam in, die geen andere rol gebruikt, en een Beschrijving.
Vink de bevoegdheden aan. Ze zijn per categorie gegroepeerd, en Alle rechten van ... vinkt een hele categorie aan. Rechten filteren beperkt de lijst op naam of beschrijving. Een nieuwe rol begint met de drie basisbevoegdheden voor lezen aangevinkt.
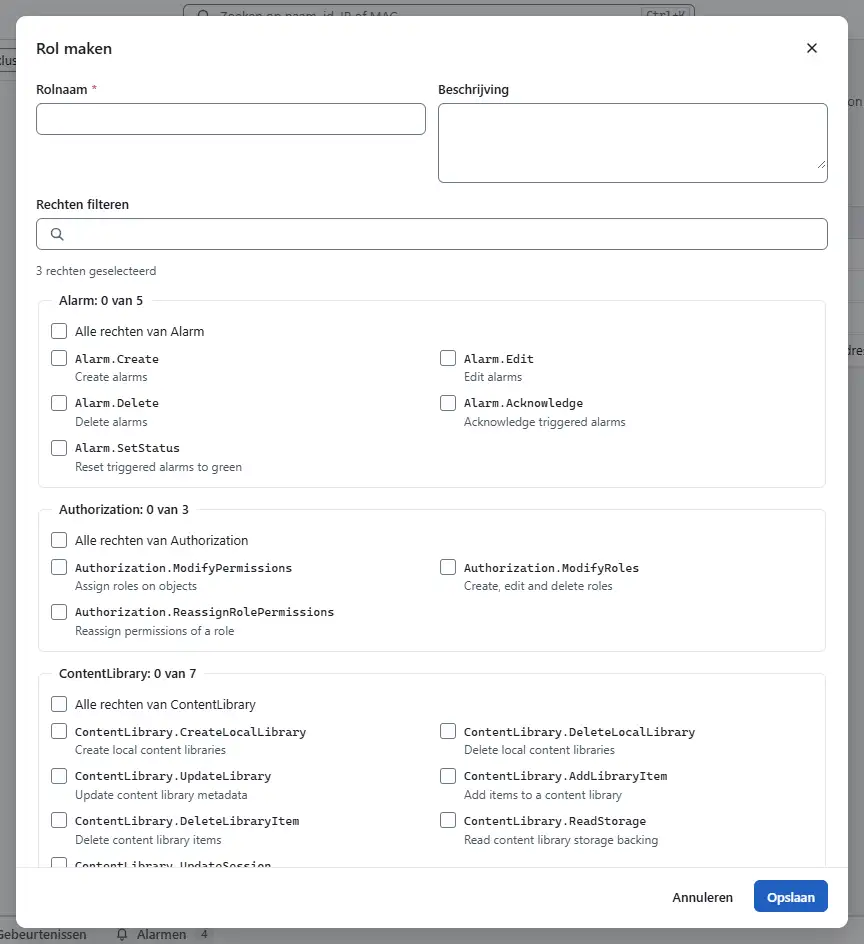
- Selecteer Opslaan.


Bewerken wijzigt een aangepaste rol, en Verwijderen verwijdert de rol nadat u de naam hebt getypt. Als u een rol verwijdert, verdwijnt ook elke machtiging die de rol gebruikt, zodat de mensen die de rol hadden die toegang verliezen.
Een rol aan een gebruiker of groep geven
- Selecteer in de lijst links Machtigingen.
- Kies onder Object de weergave van de inventaris en selecteer vervolgens het object in de boom. Het bovenste item, Beheerdomein, omvat alles.
De lijst Machtigingen op ... toont wie welke rol heeft. Geldt voor geeft aan of de rol alleen voor dit object geldt of voor alles eronder, en Gedefinieerd op geeft aan of de machtiging hier is ingesteld of is overgenomen. Overgenomen machtigingen wijzigt u op het object waar ze vandaan komen.
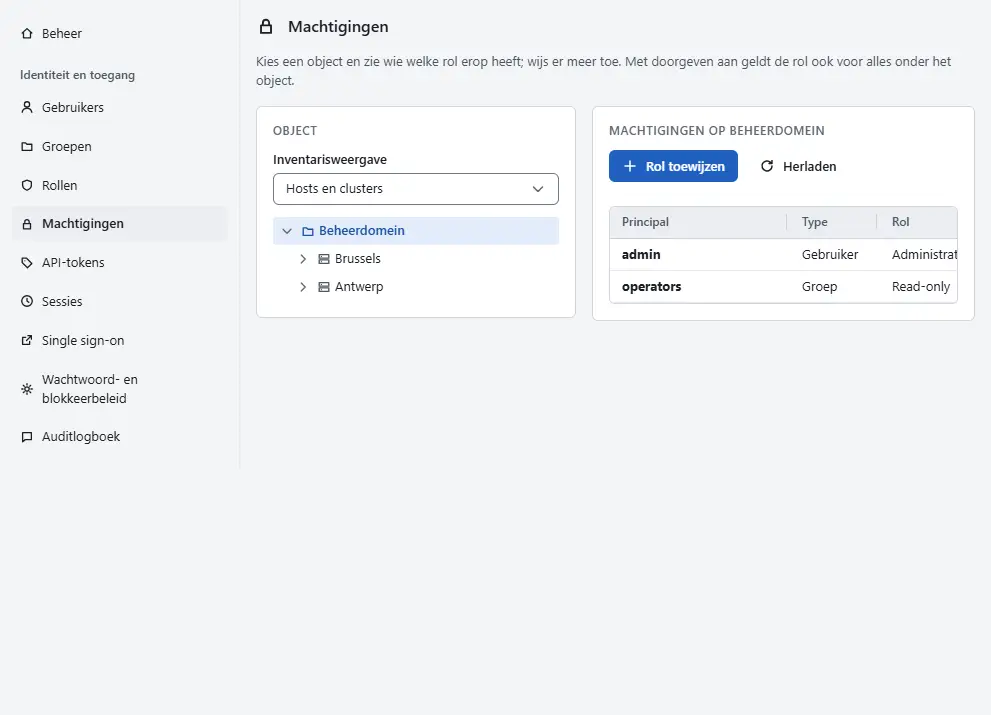
- Selecteer Rol toewijzen.
- Kies het Type principal, gebruiker of groep, en zoek de Naam van gebruiker of groep. Kies de Rol; het dialoogvenster toont hoeveel bevoegdheden de rol bevat.
Laat Doorgeven aan onderliggende objecten aangevinkt wanneer de rol ook moet gelden voor elk object onder dit object. Schakel de optie uit om de rol tot dit object te beperken.
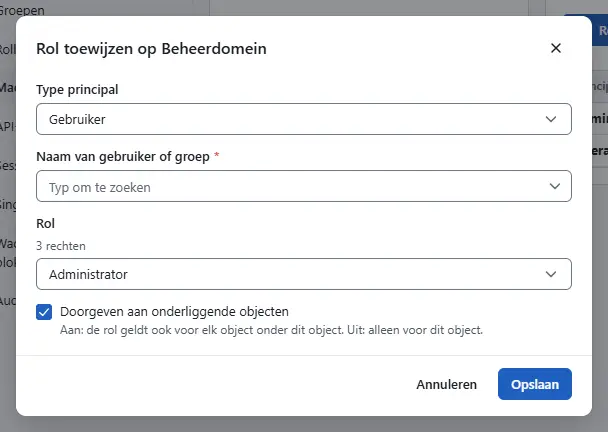
- Selecteer Opslaan.


Bewerken in een rij wijzigt de rol of de doorgifte. Verwijderen trekt de machtiging in; machtigingen op andere objecten blijven bestaan. Een principal heeft één machtiging per object. Een wijziging geldt direct voor nieuwe sessies.
Machtigingen vanuit een object
Elk object van de inventaris heeft het tabblad Machtigingen. Het toont de machtigingen van dat object op dezelfde manier en laat u er een toevoegen met Machtiging toevoegen, zodat u vanuit het object werkt in plaats van vanuit de mensen.

Een rol met de firewallbevoegdheden die alleen voor de provider bedoeld zijn, kan niet worden verleend op een object binnen een tenant; het dialoogvenster toont dan error.identity.provider_privilege_in_tenant. Een tenantgebruiker kan rollen alleen krijgen binnen de mappen en resourcegroepen van de tenant.
Resultaat
De principal heeft de rol op het object, en op de objecten eronder wanneer doorgifte aan staat. De wijziging staat in het auditlogboek.
Automatisering
Met de CLI
kyvernon privileges list
kyvernon roles create network-operator --description "Change networks and assign them" \
  --privilege Network.Config --privilege Network.Assign
kyvernon permissions set <entity> j.smith --role <role-id>
kyvernon permissions list <entity>
<entity> is de id van het object; group-d1 is de rootmap. Voeg --group toe voor een groep en --no-propagate om de rol tot het object te beperken. kyvernon privileges check <entity> <privilege> geeft aan of u een bevoegdheid op een object hebt.
Met de API
POST /v1/identity/roles maakt een rol aan met name, description en privileges; PUT en DELETE /v1/identity/roles/{id} wijzigen en verwijderen de rol. PUT /v1/identity/permissions stelt een machtiging in met entityId, principal, roleId en propagate, en DELETE /v1/identity/permissions/{id} verwijdert er een.
Zie ook
- Ingebouwde rollen en Bevoegdheden tonen elke rol en elke bevoegdheid.
- Gebruikers en groepen maakt de principals aan.
Versie 0.1. Laatst gewijzigd: 2026-11-14