Sessions et audit
Voir qui est connecté et mettre fin à des sessions, lire et filtrer le journal d'audit, l'exporter et connaître la durée de conservation.
Une session est la période pendant laquelle un utilisateur connecté ou un détenteur de jeton peut appeler Kyvernon. Le journal d'audit consigne qui a modifié quoi et quelles connexions ont échoué. La liste des sessions nécessite Sessions.TerminateSession ou Kyvernon.Identity.ManageUsers, et le journal d'audit nécessite Global.Diagnostics ; un écran que vous ne pouvez pas utiliser n'est pas proposé dans la zone Administration.
Dans la console
Mettre fin à une session
Ouvrez le Menu utilisateur en haut à droite, sélectionnez Administration, puis dans la liste de gauche sélectionnez Sessions.
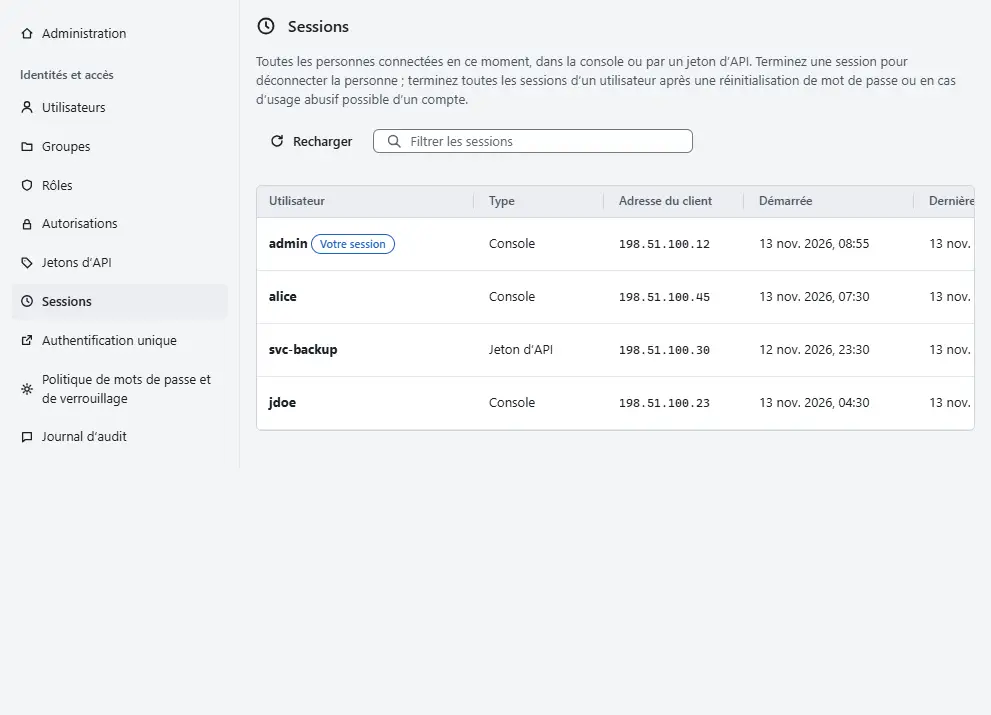
Le tableau liste toutes les personnes connectées, dans la console ou par un jeton d'API : Utilisateur, Type, Adresse du client, Démarrée, Dernière activité et Expire. La session que vous utilisez porte la mention Votre session, et une session de secours (break-glass) porte le badge Accès d’urgence. Filtrer les sessions réduit la liste par utilisateur ou par adresse.
- Sélectionnez Terminer la session dans une ligne pour déconnecter cette session, ou Terminer toutes celles de l’utilisateur pour mettre fin à toutes les sessions de l'utilisateur. Confirmez la boîte de dialogue.

Mettez fin à toutes les sessions d'un utilisateur après une réinitialisation de mot de passe ou lorsqu'un compte risque d'être utilisé à mauvais escient. Mettre fin à la session que vous utilisez vous déconnecte de la console. Un utilisateur désactivé, un utilisateur qui devient un compte de service et un mot de passe modifié mettent aussi fin aux sessions.
Chaque utilisateur met fin à sa propre session avec Se déconnecter. Après le délai d'inactivité, la boîte de dialogue Connectez-vous pour continuer conserve le travail de la page et demande de se connecter à nouveau.
Lire le journal d'audit
Dans la liste de gauche, sélectionnez Journal d’audit.
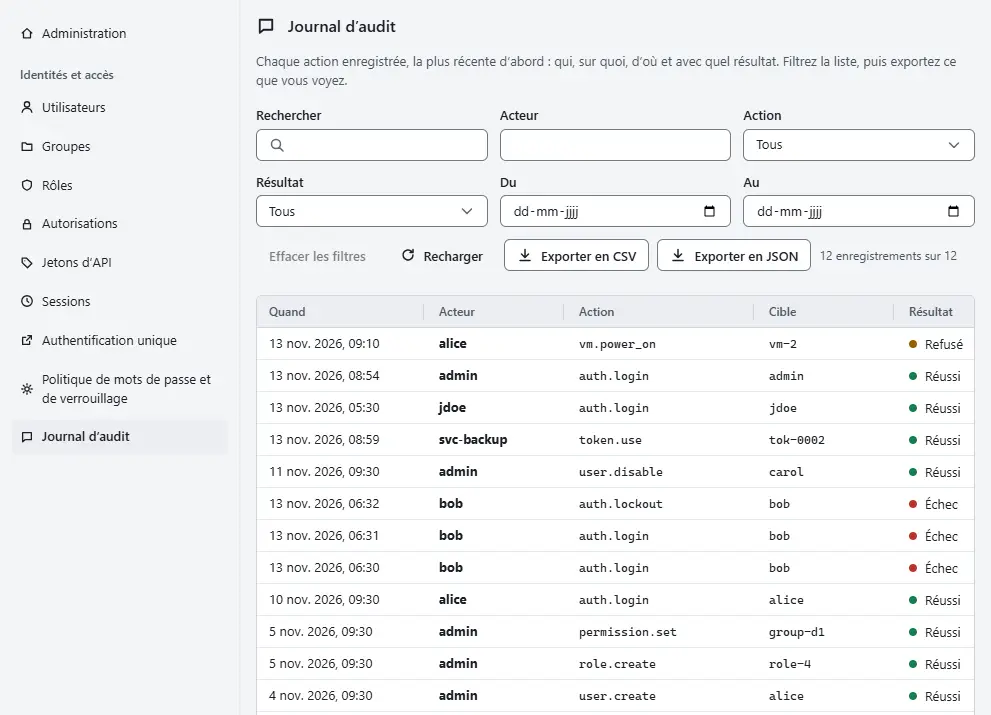
La liste montre chaque action consignée, la plus récente en premier, avec Quand, Acteur, Action, Cible, Résultat et Depuis.
- Réduisez la liste avec les filtres Rechercher, Acteur, Action, Résultat (Réussi, Refusé ou Échec), Du et Au. Effacer les filtres les réinitialise, et une ligne au-dessus du tableau indique combien d'enregistrements correspondent.
- Sélectionnez Détails dans une ligne pour voir la Référence, le numéro d'enregistrement et, pour une modification, les empreintes de l'état avant et après. Un enregistrement ne contient jamais de mot de passe ni de secret.
- Sélectionnez Exporter en CSV ou Exporter en JSON pour enregistrer dans un fichier les enregistrements que vous voyez, après filtrage.

Les actions de cette zone se nomment identity.<object>.<verb>, par exemple identity.user.create, identity.role.update, identity.permission.set, identity.api_token.create, identity.sessions.revoke, identity.login.oidc et identity.mfa.reset. La console lit jusqu'aux 10 000 enregistrements les plus récents et filtre ce qu'elle a lu ; pour des enregistrements plus anciens, utilisez l'export décrit plus bas. Les enregistrements ne peuvent être ni modifiés ni supprimés par l'API.
Résultat
Une session terminée est déconnectée à sa requête suivante. Le journal d'audit affiche l'action identity.sessions.revoke avec votre nom comme acteur.
Automatisation
Avec la CLI
kyvernon sessions list
kyvernon sessions revoke <session-id>
kyvernon users revoke-sessions j.smith
kyvernon audit list --limit 100
audit list affiche d'abord les enregistrements les plus anciens ; --after <next> continue avec le curseur de la page précédente.
Avec l'API
GET /v1/identity/sessions liste les sessions et nécessite Sessions.ValidateSession. DELETE /v1/identity/sessions/{id} met fin à une session, et DELETE /v1/identity/users/{username}/sessions met fin aux sessions d'un utilisateur ; les deux nécessitent Sessions.TerminateSession. GET /v1/audit lit le journal avec limit, 1000 au maximum, et after.
Exporter vers un collecteur de journaux
Le programme kyvernon-audit-export lit le journal d'audit par l'API et envoie chaque enregistrement sous forme de ligne CEF par syslog, avec TLS ou avec UDP. Il peut aussi écrire un fichier en ajout seul dans lequel chaque enregistrement est chaîné par un hachage, et vérifier ce fichier plus tard :
kyvernon-audit-export keygen /etc/kyvernon-audit-export/chain.key
kyvernon-audit-export run --config /etc/kyvernon-audit-export/export.toml
kyvernon-audit-export verify /var/lib/kyvernon-audit-export/audit.chain \
  --key-file /etc/kyvernon-audit-export/chain.key
Utilisez un utilisateur dédié avec le privilège Global.Diagnostics et un jeton d'API. La configuration de l'exportateur nomme le contrôleur et les destinations.
Conservation
Le contrôleur supprime les enregistrements d'audit après 400 jours par défaut ; l'administrateur modifie cette valeur avec audit_age dans la section [retention] de la configuration du contrôleur, et 0s conserve les enregistrements sans limite. Au-delà de 2 GiB, le contrôleur consigne un avertissement et enregistre l'événement AuditHistoryLargeEvent, auquel une alarme peut réagir. Rien n'est supprimé en raison de la taille. Gardez audit_age plus long que le retard que l'exportateur peut accumuler.
Voir aussi
Version 0.1. Dernière modification : 2026-11-14