Upgrade
Upgrade de controller en de hosts vanuit een nieuw offline depot, volg de versies in de console en lees wat de eerste start van een versie wijzigt.
Een upgrade installeert de pakketten van een nieuwe versie over de oude heen, vanuit een nieuw offline depot. De services herstarten, virtuele machines blijven draaien terwijl de agent van een host herstart en configuratiebestanden worden niet overschreven. Het installatieprogramma draait op elke machine; de console toont de versies ervoor en erna. De release notes van de versie noemen wijzigingen die een actie vragen: Release notes.
In de console
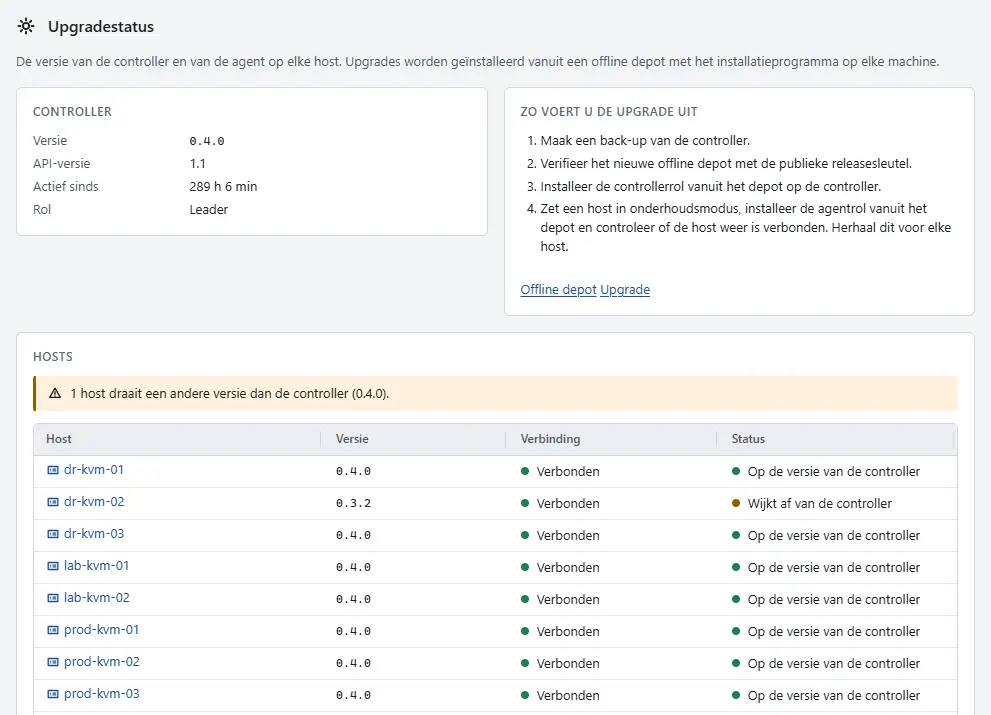
Selecteer op de pagina Start de optie Upgradestatus. De kaart Controller toont de Versie van de controller, de API-versie, Actief sinds en de Rol. De tabel Hosts toont de versie van de agent op elke host.
- Maak een back-up van de controller. Selecteer Back-up en dan Nu een back-up van de controller maken; zie Een back-up van de controller maken. Controleer dat de schijf van de controller ruimte heeft voor een tweede kopie van de store (
inventory.redb). - Controleer het nieuwe depot met de publieke sleutel van de release op de machine: Offline depot. Lees de release notes en de upgradenotitie hieronder.
- Installeer de controllerrol vanuit het nieuwe depot op de controllermachine; de opdracht staat onder Automatisering. De service herstart en de console verbindt opnieuw.
- Upgrade de hosts een voor een. De agent en de VMM van een host worden samen op dezelfde versie geïnstalleerd. De agent herstart en zijn virtuele machines blijven draaien. Wanneer een host voor ander werk vrij van virtuele machines moet zijn, selecteert u de host en eerst Onderhoudsmodus starten, nadat u zijn machines hebt verplaatst of uitgeschakeld (onderhoudsmodus). Installeer de agentrol op de machine en controleer dat de host weer Verbonden is voordat u verdergaat met de volgende host. Beëindig de onderhoudsmodus met Onderhoudsmodus beëindigen.
- Ga terug naar Upgradestatus. De kolom Status toont Op de versie van de controller voor elke host. Een host met een andere versie dan de controller toont Wijkt af van de controller en een waarschuwing boven de tabel telt ze.

Resultaat
De kaart Controller toont de nieuwe versie en elke host meldt dezelfde agentversie in de tabel Hosts.
Upgradenotitie: geschiedenis op schijf
Een upgrade vraagt hiervoor geen actie: een bestaande store en metricsbestand openen zoals ze zijn, met één uitzondering.
De eerste start van deze versie verplaatst taken, gebeurtenissen en auditrecords van de snapshot naar tabellen van inventory.redb. Hij schrijft daarvoor direct een snapshot en kopieert daarvoor eerst de gesloten store naar /var/lib/kyvernon/controller/inventory.redb.before-history-on-disk, tenzij de operator die kopie heeft uitgezet. Laat ruimte op de schijf voor een tweede kopie van de store en verwijder de kopie wanneer de controller goed draait. Het storebestand bevat nu de geschiedenistekst, tot de groottelimiet van de geschiedenis plus de auditrecords; zie Configuratie.
Om terug te gaan naar een vorige versie schakelt de operator de geschiedenis op schijf uit in de controllerconfiguratie en start hij de controller eenmaal: die laadt de geschiedenis in het geheugen (hij weigert boven 512 MiB tekst, tenzij de operator het afdwingt) en schrijft de snapshot in het vorige formaat opnieuw. Stop hem daarna en installeer de vorige versie. Een vorige versie kan een store waarin de geschiedenis is verplaatst niet openen. De kopie terugzetten die vóór de upgrade is gemaakt, werkt ook, maar verliest wat sindsdien is geschreven.
Automatisering
Met de CLI
Installeer op de controller de controllerrol vanuit het nieuwe depot. De opdracht is die van de eerste installatie:
sudo ./kyvernon-install --role controller --pubkey /path/to/release-signing.minisign.pubEen geconfigureerde service die draaide, wordt door de upgrade herstart. Configuratiebestanden in /etc/kyvernon worden nooit overschreven: vergelijk ze met de nieuwe skeletten in /usr/share/kyvernon/ voor nieuwe sleutels en controleer dan de configuratie:
diff /etc/kyvernon/controller.toml /usr/share/kyvernon/controller.toml.example
sudo kyvernon-controller --config /etc/kyvernon/controller.toml check-config
kyvernon system ready
Upgrade daarna de hosts, een voor een:
sudo ./kyvernon-install --role agent --pubkey /path/to/release-signing.minisign.pubkyvernon about op een machine met de opdrachtregelclient toont de versie van de controller en kyvernon inventory host <id> toont de agentversie van een host.
Met de API
GET /v1/about geeft de versie van de controller terug en GET /v1/inventory/hosts/{id} de agentversie van een host. De API heeft geen aanroep die een upgrade installeert.
Zie ook
Versie 0.1. Laatst gewijzigd: 2026-11-14